Eine E-Mail von der eigenen Geschäftsadresse wirkt vertrauenswürdig. Genau das nutzen Cyberkriminelle aus. Sie fälschen Absenderadressen, geben sich als Geschäftsführung aus oder versenden vermeintliche Zahlungsaufforderungen im Namen eines Unternehmens.
Für Empfänger ist eine solche Nachricht oft nur schwer von einer echten E-Mail zu unterscheiden. Das Problem betrifft nicht ausschließlich große Konzerne. Auch mittelständische Unternehmen, Agenturen, Handwerksbetriebe und kleinere Organisationen können Ziel von E-Mail-Spoofing werden.
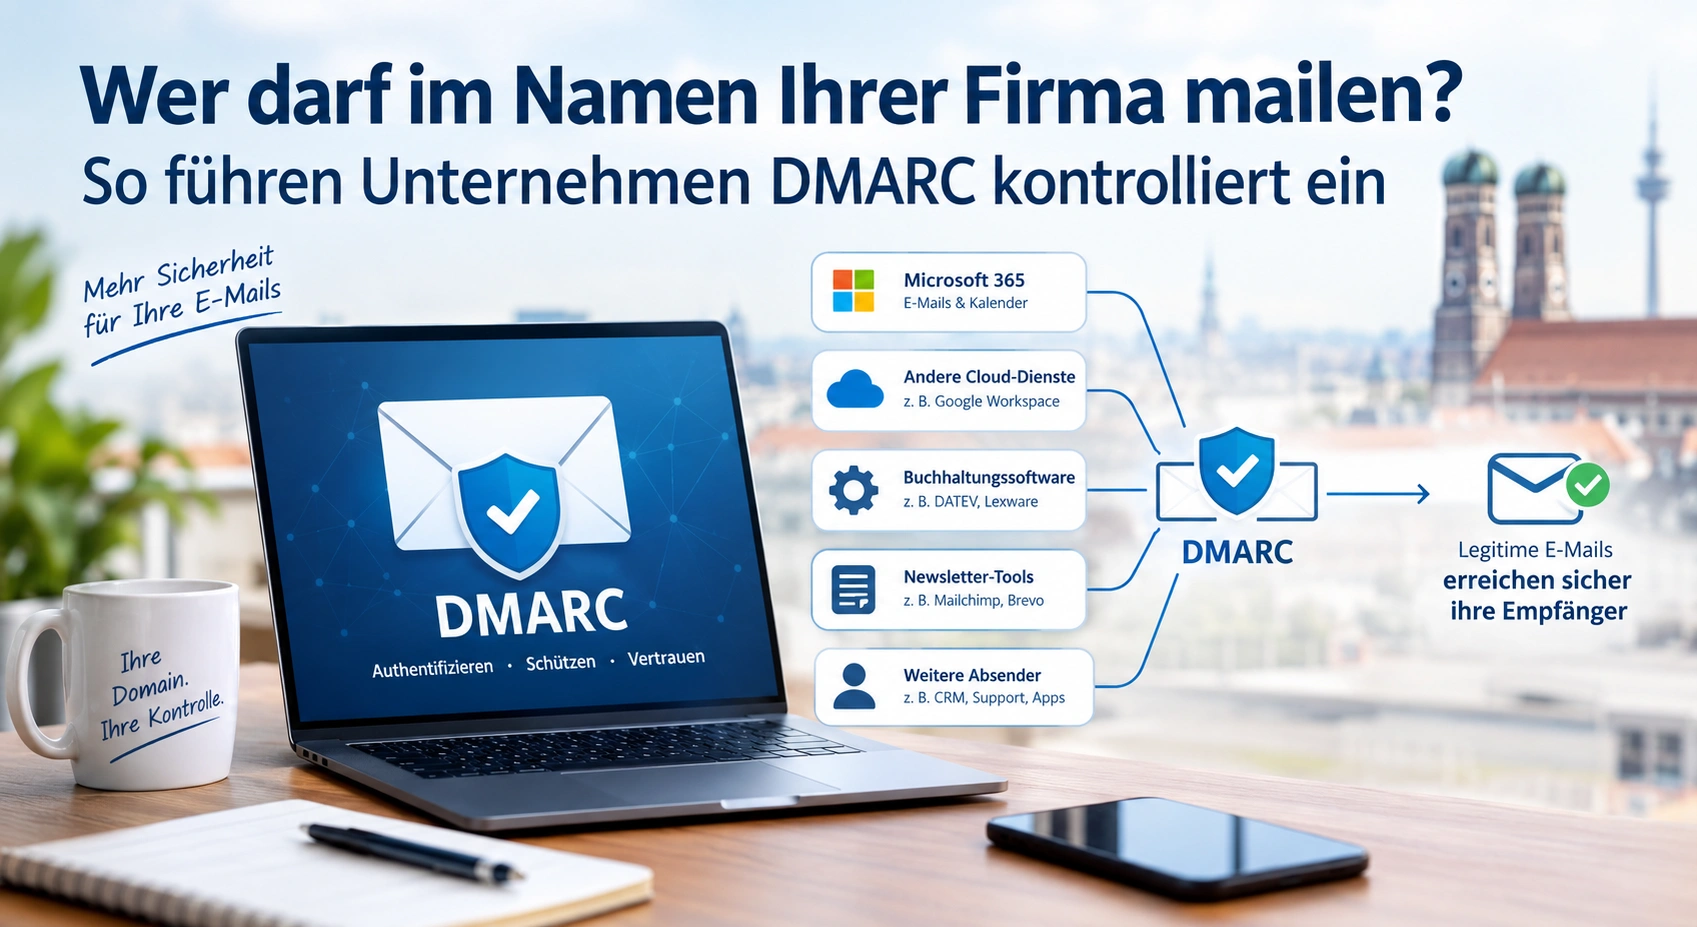
Gleichzeitig versenden Unternehmen ihre Nachrichten längst nicht mehr nur über Outlook oder Microsoft 365. Rechnungen kommen aus der Buchhaltungssoftware, Kontaktformulare verschicken automatische Bestätigungen und Newsletter werden über externe Marketingplattformen versendet. Hinzu kommen CRM-Systeme, Ticketsysteme, Onlineshops und Anwendungen für den Kundenservice.
Damit stellt sich eine wichtige Frage: Welche Systeme dürfen tatsächlich E-Mails unter Ihrer Unternehmensdomain versenden – und wie lässt sich das zuverlässig überprüfen?
Hier setzt DMARC an. Die Abkürzung steht für Domain-based Message Authentication, Reporting and Conformance. Der Standard verbindet die Authentifizierung von E-Mails mit einer Richtlinie für empfangende Mailserver und ermöglicht Berichte über die Ergebnisse der Prüfungen.
DMARC einzurichten bedeutet deshalb mehr, als einen einzelnen DNS-Eintrag zu veröffentlichen. Entscheidend ist, zunächst alle legitimen Absender zu identifizieren, ihre E-Mail-Authentifizierung korrekt einzurichten und die Schutzmaßnahmen anschließend kontrolliert zu verschärfen.
Was ist DMARC und wie funktioniert der E-Mail-Schutz?
DMARC ergänzt zwei etablierte Verfahren zur E-Mail-Authentifizierung: SPF und DKIM. Zusammen helfen sie empfangenden Mailservern festzustellen, ob eine Nachricht zur angegebenen Absenderdomain passt.
Die drei Verfahren haben unterschiedliche Aufgaben.
SPF: Welche Server dürfen E-Mails versenden?
SPF steht für Sender Policy Framework. Über einen DNS-TXT-Eintrag wird festgelegt, welche Server beziehungsweise Versanddienste für eine bestimmte Absenderdomain autorisiert sind.
Verwendet ein Unternehmen beispielsweise Microsoft 365 und zusätzlich einen externen Newsletterdienst, müssen die Versandwege entsprechend berücksichtigt werden.
SPF hat allerdings eine wichtige Einschränkung: Die Prüfung bezieht sich auf die Envelope-Absenderdomain, nicht unmittelbar auf die sichtbare Adresse im Feld „Von“. Außerdem kann SPF bei weitergeleiteten E-Mails fehlschlagen.
DKIM: Wurde die E-Mail mit einer gültigen Signatur versehen?
DKIM steht für DomainKeys Identified Mail. Der versendende Dienst versieht die Nachricht mit einer kryptografischen Signatur. Der empfangende Mailserver kann diese Signatur mithilfe des zugehörigen öffentlichen Schlüssels im DNS überprüfen.
Eine gültige DKIM-Signatur hilft nachzuweisen, dass die Nachricht von einem System signiert wurde, das über den passenden privaten Schlüssel verfügt, und dass die signierten Bestandteile nicht unzulässig verändert wurden.
Für Unternehmen mit mehreren Versandplattformen ist wichtig, dass die beteiligten Systeme korrekt signieren können und die verwendete Signaturdomain zur sichtbaren Absenderdomain passt.
DMARC: Passt die authentifizierte Domain zur sichtbaren Absenderadresse?
DMARC prüft nicht einfach nur, ob SPF oder DKIM erfolgreich waren. Entscheidend ist zusätzlich die sogenannte Alignment-Prüfung.
Die Domain der sichtbaren Absenderadresse im Feld „Von“ muss mit der Domain übereinstimmen, die durch SPF oder DKIM erfolgreich authentifiziert wurde. Dabei gelten je nach Konfiguration eine lockere oder eine strenge Ausrichtung.
Für einen DMARC-Pass muss mindestens einer der beiden Wege erfolgreich sein und die erforderliche Übereinstimmung erfüllen.
Das ist ein wesentlicher Unterschied: Eine E-Mail kann SPF bestehen und trotzdem an DMARC scheitern, wenn die authentifizierte Domain nicht zur sichtbaren Absenderdomain passt.
DMARC legt außerdem fest, wie empfangende Mailserver mit Nachrichten umgehen sollen, die die DMARC-Prüfung nicht bestehen. Über Berichte erhalten Domaininhaber zusätzliche Einblicke in die Authentifizierung ihrer Nachrichten.
Wichtig ist dabei: DMARC garantiert weder die Zustellung jeder legitimen E-Mail noch verhindert es sämtliche Phishing-Angriffe. Es ist ein wichtiger Baustein einer umfassenden E-Mail-Sicherheitsstrategie.
Welche Systeme versenden E-Mails im Namen Ihres Unternehmens?
Bevor ein Unternehmen DMARC mit einer strengen Richtlinie einführt, sollte es wissen, woher seine E-Mails tatsächlich kommen. Genau dieser Schritt wird in der Praxis häufig unterschätzt.
Die IT kennt möglicherweise Microsoft 365 und den zentralen Mailserver. Die Buchhaltung nutzt jedoch eine eigene Anwendung, das Marketing versendet Newsletter und der Vertrieb arbeitet mit einem CRM-System. Nicht jedes dieser Systeme ist in der zentralen IT-Dokumentation erfasst.
Eine Bestandsaufnahme sollte mindestens die folgenden Bereiche umfassen.
1. Microsoft 365 und Google Workspace
Bei Microsoft 365 oder Google Workspace beginnt die Prüfung mit den verwendeten Unternehmensdomains und den Einstellungen für SPF und DKIM.
Bei Microsoft 365 sollte überprüft werden, ob alle relevanten benutzerdefinierten Domains korrekt erfasst sind und die DKIM-Signierung für die jeweiligen Domains eingerichtet wurde.
Bei Google Workspace gelten vergleichbare Grundsätze. Auch hier müssen die tatsächlichen Versandwege berücksichtigt werden.
Wichtig: Ein korrekt konfiguriertes Microsoft-365-Postfach bedeutet nicht automatisch, dass alle anderen Anwendungen des Unternehmens DMARC bestehen. Die Authentifizierung eines Systems sagt nichts über die korrekte Konfiguration eines anderen Versanddienstes aus.
2. Buchhaltungssoftware und Rechnungsversand
Buchhaltungsprogramme versenden Rechnungen, Zahlungserinnerungen, Gutschriften oder Mahnungen häufig automatisch.
Je nach Produkt und Konfiguration erfolgt der Versand über:
- den zentralen Maildienst des Unternehmens,
- einen SMTP-Server,
- einen externen Versanddienst,
- eine integrierte E-Mail-Funktion des Softwareanbieters.
Besonders kritisch wird es, wenn die Anwendung als sichtbare Absenderadresse beispielsweise buchhaltung@firma.de verwendet, die technische Versandkonfiguration aber nicht zur Domain passt.
In diesem Fall sollte geprüft werden, ob der Anbieter eine passende DKIM-Signatur mit einer ausgerichteten Domain unterstützt oder eine geeignete SPF-Konfiguration ermöglicht.
Einfach einen zusätzlichen Server in den SPF-Eintrag aufzunehmen, löst das Problem nicht zwangsläufig. Entscheidend ist, dass die vollständige DMARC-Authentifizierung funktioniert.
3. Newsletter- und Marketingplattformen
Newsletterdienste sind ein weiterer wichtiger Prüfpunkt. Sie versenden häufig über eigene technische Infrastrukturen, während im sichtbaren Absender die Unternehmensdomain steht.
Ein typisches Beispiel:
Das Marketing versendet einen Newsletter von news@firma.de. Der Versanddienst verwendet jedoch seine eigene Domain für die technische Authentifizierung. Wenn weder SPF noch DKIM ausreichend zur sichtbaren Unternehmensdomain ausgerichtet sind, kann die Nachricht DMARC nicht bestehen.
Die Lösung besteht in der Regel darin, die vom Anbieter vorgesehene Domainauthentifizierung einzurichten. Häufig werden dafür DNS-Einträge für DKIM und gegebenenfalls eine benutzerdefinierte Versanddomain benötigt.
Vor der Umstellung auf eine strenge DMARC-Richtlinie sollten Testnachrichten an verschiedene Empfänger geprüft werden.
4. CRM, Ticketsysteme und Kundenservice
CRM-Systeme, Helpdesk-Plattformen und Supportlösungen versenden beispielsweise:
- automatische Ticketbestätigungen,
- Terminbestätigungen,
- Statusmeldungen,
- Vertriebsnachrichten,
- Benachrichtigungen über Kundenaktivitäten.
Auch diese Nachrichten können unter der Unternehmensdomain erscheinen. Deshalb gehören sie in die Bestandsaufnahme – selbst wenn sie nur wenige Nachrichten pro Tag versenden.
5. Onlineshops, Webseiten und Kontaktformulare
Ein Onlineshop verschickt Bestellbestätigungen, Versandinformationen und Informationen zu Kundenkonten. Eine Unternehmenswebsite versendet möglicherweise Kontaktanfragen oder Passwort-Zurücksetzungen.
Solche automatisierten Nachrichten werden leicht vergessen, weil sie im Alltag kaum manuelle Betreuung benötigen.
Dabei können sie für den Geschäftsbetrieb besonders wichtig sein. Werden sie nach einer zu frühen Verschärfung der DMARC-Richtlinie abgewiesen, können Kunden beispielsweise ihre Bestellbestätigung nicht mehr zuverlässig erhalten.
6. Weitere und vergessene Versandquellen
Je nach Unternehmen kommen zusätzliche Systeme hinzu:
- ERP- und Warenwirtschaftssysteme,
- Personalsoftware und Bewerbungsportale,
- Monitoring- und Backup-Systeme,
- Dokumentenmanagementsysteme,
- externe Dienstleister und Agenturen,
- ältere Anwendungen mit direktem SMTP-Versand.
Auch ehemalige Anwendungen und stillgelegte Subdomains sollten geprüft werden. Nicht jede unbekannte Quelle ist ein Angreifer. Es kann sich ebenso um einen legitimen, aber schlecht dokumentierten Versanddienst handeln.
Wie lassen sich unbekannte E-Mail-Absender identifizieren?
Die Identifikation aller Versandquellen ist der wichtigste vorbereitende Schritt, wenn Unternehmen DMARC einrichten lassen möchten.
Eine vollständige Liste lässt sich nicht immer allein aus der vorhandenen IT-Dokumentation erstellen. Deshalb empfiehlt sich die Kombination mehrerer Methoden.
DNS-Einträge und bestehende Konfigurationen überprüfen
Zunächst werden die vorhandenen SPF- und DMARC-Einträge sowie die veröffentlichten DKIM-Schlüssel geprüft. Zusätzlich sollten die Domains und Subdomains erfasst werden, die für den E-Mail-Versand verwendet werden.
Die DNS-Prüfung zeigt, welche Versanddienste vorgesehen sind. Sie beweist jedoch nicht, dass ausschließlich diese Dienste tatsächlich Nachrichten versenden.
DMARC-Berichte auswerten
DMARC-Aggregatberichte liefern Informationen darüber, welche Quellen Nachrichten mit der betreffenden Domain versendet haben, wie SPF und DKIM ausgefallen sind und ob die DMARC-Ausrichtung erfüllt wurde.
Dazu wird im DNS ein DMARC-Eintrag mit einer geeigneten Berichtadresse veröffentlicht.
Ein vereinfachtes Beispiel:
v=DMARC1; p=none; rua=mailto:dmarc-reports@firma.de
Dieser Eintrag dient der Überwachung, ohne durch die DMARC-Richtlinie selbst eine Quarantäne oder Zurückweisung fehlgeschlagener Nachrichten anzufordern.
Die Berichte enthalten typischerweise Angaben zu sendenden IP-Adressen, Nachrichtenmengen, Authentifizierungsergebnissen und angewendeten Richtlinien. Sie zeigen allerdings nicht zwangsläufig den vollständigen Inhalt oder den konkreten Absender jeder einzelnen Nachricht.
Für die praktische Analyse werden die Berichte häufig durch einen spezialisierten DMARC-Auswertungsdienst verarbeitet, da die Rohdaten im XML-Format vorliegen und bei vielen Versandquellen schnell unübersichtlich werden.
Unbekannte Quellen systematisch bewerten
Nicht jede unbekannte IP-Adresse ist ein Angriff. Eine Quelle kann beispielsweise zu einem externen Dienstleister, einem neuen System oder einer legitimen Weiterleitung gehören.
Für jede auffällige Quelle sollten deshalb folgende Fragen beantwortet werden:
- Welcher Dienst oder Anbieter steht hinter der Quelle?
- Ist der Versand durch das Unternehmen autorisiert?
- Besteht SPF, DKIM oder beides?
- Ist die erfolgreiche Authentifizierung zur sichtbaren Absenderdomain ausgerichtet?
- Muss die Konfiguration angepasst oder die Quelle stillgelegt werden?
Erst wenn diese Fragen ausreichend geklärt sind, lässt sich entscheiden, welche Maßnahmen erforderlich sind.
Wichtig: DMARC-Berichte sind eine wertvolle Grundlage, aber kein vollständiger Beweis dafür, dass alle Versandquellen entdeckt wurden. Nicht jeder Empfänger erstellt Berichte, und nicht jede Nachricht wird von jeder berichtenden Domain erfasst. Die Auswertung sollte deshalb durch eine Prüfung der tatsächlich eingesetzten Anwendungen ergänzt werden.
DMARC kontrolliert einführen: der empfohlene Ablauf
Eine sichere DMARC-Einführung erfolgt in mehreren Schritten. Das Ziel ist nicht, möglichst schnell die strengste Richtlinie zu aktivieren. Ziel ist, die legitimen E-Mail-Ströme zuverlässig zu authentifizieren und nicht autorisierte Nachrichten anschließend gezielt zu behandeln.
Schritt 1: Alle Domains und Versandquellen erfassen
Zuerst wird eine Übersicht der Hauptdomain, relevanter Subdomains und aller eingesetzten Versanddienste erstellt.
Dabei werden auch Fachabteilungen einbezogen. Marketing, Buchhaltung, Vertrieb, Personal und Kundenservice wissen häufig von Anwendungen, die in der zentralen IT-Dokumentation fehlen.
Das Ergebnis sollte eine nachvollziehbare Liste mit Anbieter, Zweck, verantwortlicher Abteilung, verwendeter Absenderdomain und Authentifizierungsstatus sein.
Schritt 2: SPF und DKIM korrekt konfigurieren
Im nächsten Schritt werden die Versanddienste authentifiziert.
Der SPF-Eintrag muss die erforderlichen autorisierten Versandquellen berücksichtigen. Dabei ist zu beachten, dass für eine Domain grundsätzlich nur ein SPF-TXT-Eintrag mit einer SPF-Richtlinie veröffentlicht werden sollte. Mehrere getrennte SPF-Einträge für dieselbe Domain können zu einem Fehler führen.
Außerdem hat SPF ein DNS-Lookup-Limit von zehn DNS-abfragenden Mechanismen und Modifikatoren pro Prüfung. Eine unüberlegte Erweiterung des Eintrags kann deshalb die Authentifizierung beeinträchtigen.
DKIM sollte für alle relevanten Versanddienste aktiviert werden, soweit diese es unterstützen. Bei externen Plattformen sind die vom jeweiligen Anbieter vorgesehenen DNS-Einträge und Selektoren zu verwenden.
Anschließend werden Testnachrichten versendet und die Ergebnisse anhand der E-Mail-Header geprüft.
Schritt 3: DMARC zunächst im Monitoring-Modus aktivieren
Für den Einstieg wird häufig p=none verwendet. Damit können Berichte gesammelt und ausgewertet werden, ohne dass die DMARC-Richtlinie selbst eine Quarantäne oder Zurückweisung verlangt.
Ein Beispiel für einen ersten Eintrag lautet:
v=DMARC1; p=none; rua=mailto:dmarc-reports@firma.de
Der Hostname lautet bei einer üblichen DNS-Konfiguration _dmarc.firma.de. Welche Eingabe im DNS-Verwaltungsportal erforderlich ist, hängt vom jeweiligen Anbieter ab.
Die Berichtadresse sollte tatsächlich existieren, überwacht werden und für die erwartete Berichtmenge geeignet sein. Bei externen Berichtdiensten können zusätzliche DNS-Freigaben erforderlich sein.
Schritt 4: Berichte auswerten und Fehler beheben
Im Monitoring-Modus werden die eingehenden Berichte regelmäßig ausgewertet. Ziel ist es, legitime Versandquellen von nicht autorisierten oder falsch konfigurierten Quellen zu unterscheiden.
Typische Befunde sind:
- bekannte Dienste mit fehlerhaftem DKIM,
- Newsletter mit nicht ausgerichteter Absenderdomain,
- Anwendungen, die noch einen alten Mailserver verwenden,
- nicht dokumentierte externe Versanddienste,
- unbekannte Quellen, die möglicherweise auf Spoofing hinweisen.
Fehler sollten nicht nur anhand einer einzelnen Berichtzeile bewertet werden. Entscheidend sind der Kontext, die Häufigkeit, die eingesetzten Systeme und die Ergebnisse weiterer Tests.
Schritt 5: Auf p=quarantine umstellen
Sind die legitimen Quellen ausreichend erfasst und authentifiziert, kann die Richtlinie schrittweise verschärft werden.
Mit p=quarantine fordert der Domaininhaber empfangende Mailserver auf, Nachrichten, die DMARC nicht bestehen, als verdächtig zu behandeln. Je nach Empfänger kann das beispielsweise dazu führen, dass Nachrichten im Spam-Ordner landen.
Die Umsetzung ist jedoch empfängerabhängig. Eine Quarantäne ist keine Garantie dafür, dass jede fehlgeschlagene Nachricht tatsächlich im Spam-Ordner landet.
Vor der Umstellung sollten die Berichtsdaten geprüft und besonders wichtige Systeme erneut getestet werden.
Schritt 6: p=reject kontrolliert aktivieren
Die strengste der drei grundlegenden Richtlinien ist p=reject. Sie fordert empfangende Mailserver auf, Nachrichten, die DMARC nicht bestehen, zurückzuweisen.
Diese Einstellung ist besonders wirksam gegen das Fälschen der geschützten Absenderdomain, sofern die empfangenden Systeme die Richtlinie entsprechend umsetzen.
Sie sollte jedoch erst aktiviert werden, wenn die relevanten legitimen Versandquellen zuverlässig authentifiziert sind und die Auswirkungen ausreichend geprüft wurden.
Bei größeren Unternehmen kann eine schrittweise Umstellung über geeignete Teilrichtlinien oder Subdomains sinnvoll sein. Die konkrete Vorgehensweise hängt von der vorhandenen Infrastruktur und dem Versandvolumen ab.
Schritt 7: Dauerhafte Überwachung sicherstellen
DMARC ist keine einmalige Konfiguration, die anschließend unbeachtet bleiben sollte.
Neue SaaS-Anwendungen, ein Wechsel des Newsletterdienstes, Änderungen an der Buchhaltungssoftware oder neue Subdomains können dazu führen, dass legitime E-Mails plötzlich die Authentifizierung nicht mehr bestehen.
Deshalb sollten DMARC-Berichte regelmäßig geprüft und Änderungen an Versanddiensten in den bestehenden Prozess aufgenommen werden.
Die drei DMARC-Richtlinien im Vergleich
| Richtlinie | Bedeutung | Typischer Einsatz |
|---|---|---|
p=none | Keine durch DMARC selbst angeforderte Quarantäne oder Zurückweisung | Bestandsaufnahme und Monitoring |
p=quarantine | Fehlgeschlagene Nachrichten sollen als verdächtig behandelt werden | Kontrollierte Verschärfung |
p=reject | Fehlgeschlagene Nachrichten sollen zurückgewiesen werden | Durchdachte Durchsetzung einer strengen Richtlinie |
Die Richtlinien unterscheiden sich nicht darin, ob DMARC-Prüfungen grundsätzlich stattfinden. Sie unterscheiden sich vor allem darin, welche Behandlung der Domaininhaber für Nachrichten anfordert, die DMARC nicht bestehen.
Die tatsächliche Entscheidung über die Zustellung trifft der empfangende Mailserver im Rahmen seiner Richtlinien und weiteren Prüfungen.
Microsoft 365, Buchhaltung und Newsletter: ein Praxisbeispiel
Ein mittelständisches Unternehmen nutzt Microsoft 365 für die tägliche Kommunikation. Rechnungen werden über eine Buchhaltungssoftware versendet, Newsletter über einen externen Marketingdienst.
Die Hauptdomain lautet beispielhaft firma.de.
Zu Beginn funktioniert der normale E-Mail-Verkehr über Microsoft 365 problemlos. Das Unternehmen veröffentlicht einen DMARC-Eintrag mit p=none und beginnt, Berichte auszuwerten.
Dabei zeigt sich:
- Microsoft 365 versendet Nachrichten mit passender DKIM-Signatur und erfolgreicher DMARC-Ausrichtung.
- Die Buchhaltungssoftware versendet Nachrichten über einen externen SMTP-Dienst. Die sichtbare Absenderdomain ist nicht korrekt authentifiziert.
- Der Newsletterdienst besteht DKIM, verwendet jedoch zunächst eine nicht zur sichtbaren Absenderdomain ausgerichtete Signaturdomain.
Würde das Unternehmen sofort auf p=reject umstellen, könnten Rechnungen oder Newsletter von empfangenden Mailservern zurückgewiesen werden, sofern sie DMARC nicht bestehen und die empfangenden Systeme die Richtlinie umsetzen.
Deshalb werden zunächst die Buchhaltungssoftware und der Newsletterdienst korrekt konfiguriert. Anschließend werden Testnachrichten versendet, die Berichte weiter ausgewertet und die Authentifizierung erneut überprüft.
Erst wenn die relevanten Versandwege zuverlässig funktionieren, wird die Richtlinie schrittweise verschärft.
Das Beispiel zeigt, warum DMARC nicht allein anhand der zentralen E-Mail-Plattform eingeführt werden sollte. Entscheidend ist die gesamte Versandlandschaft.
Häufige Fehler bei der DMARC-Einrichtung
Auch ein syntaktisch korrekter DMARC-Eintrag bedeutet nicht automatisch, dass der E-Mail-Verkehr optimal geschützt ist.
Fehler 1: DMARC sofort auf reject setzen
Eine strenge Richtlinie ohne vorherige Bestandsaufnahme kann legitime Nachrichten beeinträchtigen. Besonders betroffen sind oft automatisierte E-Mails, die nicht über den zentralen Mailserver versendet werden.
Fehler 2: SPF mit DMARC verwechseln
Ein korrektes SPF-Ergebnis reicht nicht aus, wenn die authentifizierte Domain nicht zur sichtbaren Absenderdomain passt. DMARC prüft zusätzlich die Ausrichtung.
Fehler 3: DKIM nur für Microsoft 365 aktivieren
Wenn Newsletter, CRM und Rechnungssoftware eigenständig versenden, müssen auch diese Systeme berücksichtigt werden. Andernfalls bleibt die Authentifizierung unvollständig.
Fehler 4: Mehrere SPF-Einträge veröffentlichen
Mehrere unabhängige SPF-Richtlinieneinträge für dieselbe Domain können zu einem PermError führen. Die autorisierten Versandquellen müssen in einer geeigneten SPF-Richtlinie zusammengeführt werden.
Fehler 5: Berichte nicht auswerten
Ein DMARC-Eintrag mit p=none ist ein sinnvoller Einstieg. Ohne regelmäßige Auswertung bleibt jedoch unklar, welche Systeme erfolgreich authentifizieren und wo Probleme auftreten.
Fehler 6: Subdomains vergessen
Unternehmensdomains werden häufig durch Subdomains für Marketing, Anwendungen oder Transaktionsmails ergänzt. Für diese können eigene DMARC-Einträge gelten. Zudem beeinflusst die Einstellung sp die Richtlinie für Subdomains, sofern diese keine eigene Richtlinie veröffentlichen.
Fehler 7: DMARC als vollständigen Phishing-Schutz betrachten
DMARC erschwert das Fälschen der geschützten Absenderdomain. Es verhindert jedoch nicht, dass Angreifer ähnlich aussehende Domains registrieren, kompromittierte echte Konten verwenden oder schädliche Nachrichten von anderen Domains versenden.
Ein umfassendes Sicherheitskonzept benötigt deshalb zusätzliche Maßnahmen wie Mehr-Faktor-Authentifizierung, Schutz vor Kontenübernahmen, Mitarbeiterschulungen und geeignete E-Mail-Sicherheitsfilter.
DMARC einrichten lassen: Wann lohnt sich professionelle Unterstützung?
Unternehmen können DMARC selbst konfigurieren, sofern sie über das notwendige Wissen zu DNS, SPF, DKIM und E-Mail-Authentifizierung verfügen.
Professionelle Unterstützung ist besonders sinnvoll, wenn mehrere Versandplattformen beteiligt sind, die Infrastruktur historisch gewachsen ist oder der laufende Geschäftsbetrieb durch Fehlkonfigurationen nicht gefährdet werden darf.
Wenn Sie DMARC einrichten lassen, sollte der Leistungsumfang deshalb über das bloße Eintragen eines TXT-Records hinausgehen.
Eine fachgerechte Umsetzung umfasst typischerweise:
- Prüfung der vorhandenen Domains und DNS-Einträge,
- Bestandsaufnahme der tatsächlichen E-Mail-Versandquellen,
- Analyse und Korrektur von SPF und DKIM,
- Einrichtung eines geeigneten DMARC-Monitorings,
- Auswertung der Authentifizierungsberichte,
- Abstimmung mit den jeweiligen Softwareanbietern,
- kontrollierte Verschärfung der DMARC-Richtlinie,
- Dokumentation und laufende Überwachung.
Der genaue Aufwand hängt von der Anzahl der Domains, der Komplexität der Versandlandschaft und der Qualität der vorhandenen Dokumentation ab. Eine pauschale Aussage über die Dauer oder die Kosten wäre ohne diese Informationen nicht seriös.
DMARC einrichten lassen in München
Unternehmen, die nach „dmarc einrichten lassen münchen“ suchen, benötigen häufig Unterstützung bei der technischen Umsetzung und bei der Abstimmung zwischen IT, Marketing und Fachabteilungen.
Gerade bei mittelständischen Unternehmen sind verschiedene Systeme über Jahre hinweg gewachsen. Die zentrale E-Mail-Umgebung ist möglicherweise gut dokumentiert, während einzelne Anwendungen eigenständig Nachrichten über die Unternehmensdomain versenden.
Eine strukturierte DMARC-Einführung schafft Transparenz über diese Versandwege und hilft dabei, die Authentifizierung schrittweise zu verbessern.
Bei der Auswahl eines Dienstleisters sollten Unternehmen darauf achten, dass dieser nicht nur DNS-Einträge veröffentlicht, sondern auch die Berichte auswertet, legitime Versandquellen identifiziert und die Auswirkungen einer strengeren Richtlinie vorab bewertet.
Für Unternehmen in München und Umgebung kann eine Zusammenarbeit vor Ort oder remote sinnvoll sein. Entscheidend sind nachvollziehbare Ergebnisse, eine verständliche Dokumentation und ein Vorgehen, das zum vorhandenen IT-Betrieb passt.
Wer DMARC professionell einrichten lassen möchte, sollte vorab klären, welche Domains und Systeme abgedeckt werden, wie die Überwachung erfolgt und wer bei späteren Änderungen an den Versanddiensten verantwortlich ist.
DMARC und aktuelle Anforderungen großer E-Mail-Anbieter
Die Anforderungen an die E-Mail-Authentifizierung sind in den vergangenen Jahren gestiegen. Große Anbieter wie Google setzen für bestimmte Absendergruppen zusätzliche Anforderungen an SPF, DKIM und DMARC durch.
Google verlangt von Absendern, die etwa 5.000 oder mehr Nachrichten innerhalb von 24 Stunden an persönliche Gmail-Konten versenden, unter anderem SPF, DKIM und DMARC. Für diese Einordnung werden Nachrichten unter derselben primären Domain berücksichtigt. Weitere Anforderungen betreffen unter anderem die Absenderausrichtung, unerwünschte Nachrichten und die Abmeldemöglichkeit bei relevanten Marketing-E-Mails.
Diese Vorgaben sind nicht mit einer pauschalen DMARC-Pflicht für jede einzelne Unternehmensnachricht gleichzusetzen. Die konkreten Anforderungen hängen vom jeweiligen Anbieter, dem Versandvolumen und der Art der Nachrichten ab.
Unabhängig davon empfiehlt sich für Unternehmen, SPF, DKIM und DMARC als zusammenhängende Maßnahmen zu betrachten. Eine zuverlässige Authentifizierung unterstützt den Schutz vor Domain-Spoofing und kann dazu beitragen, unnötige Zustellprobleme zu vermeiden.
Da sich die Vorgaben und technischen Dokumentationen der Mailanbieter ändern können, sollten die aktuellen Anforderungen vor der Umsetzung direkt bei den jeweiligen Anbietern überprüft werden.
Häufige Fragen zu DMARC
Was kostet es, DMARC einrichten zu lassen?
Die Kosten hängen unter anderem von der Zahl der Domains, der Anzahl externer Versanddienste, dem Zustand der bestehenden DNS-Konfiguration und dem gewünschten Umfang der Überwachung ab.
Bei einer einfachen Infrastruktur ist der Aufwand in der Regel geringer als bei einem Unternehmen mit mehreren Buchhaltungs-, Marketing-, CRM- und ERP-Systemen. Ein verbindliches Angebot sollte daher auf einer kurzen Bestandsaufnahme beruhen.
Wie lange dauert die DMARC-Einrichtung?
Die Veröffentlichung eines DNS-Eintrags kann technisch schnell erfolgen. Die vollständige Einführung dauert jedoch häufig länger, weil zunächst alle relevanten Versandquellen identifiziert, Authentifizierungsprobleme behoben und Berichte ausgewertet werden müssen.
Wie lange diese Phase dauert, hängt vom Unternehmen und seiner Infrastruktur ab. Eine bestimmte Anzahl von Tagen ist ohne Kenntnis der Ausgangssituation nicht zuverlässig anzugeben.
Reicht ein DMARC-Eintrag mit p=none aus?
p=none ist ein geeigneter Einstieg, um Berichte zu sammeln und die Authentifizierung zu überprüfen. Die Richtlinie fordert jedoch keine Quarantäne oder Zurückweisung fehlgeschlagener Nachrichten an.
Als dauerhaftes Ziel reicht sie für Unternehmen, die eine aktive Durchsetzung ihrer DMARC-Richtlinie anstreben, deshalb meist nicht aus. Der Übergang zu quarantine oder reject sollte nach einer sorgfältigen Prüfung erfolgen.
Muss ich SPF und DKIM vor DMARC einrichten?
Für eine zuverlässige Einführung sollten die relevanten Versanddienste zunächst korrekt authentifiziert werden. SPF und DKIM bilden die technische Grundlage, auf der DMARC die Ausrichtung prüft.
In komplexen Umgebungen kann ein DMARC-Monitoring bereits frühzeitig sinnvoll sein. Die strengere Durchsetzung sollte jedoch erst erfolgen, wenn die legitimen Versandquellen ausreichend überprüft wurden.
Schützt DMARC auch vor gefälschten Rechnungen?
DMARC kann helfen, Nachrichten zu erkennen und entsprechend der Richtlinie zu behandeln, die eine geschützte Unternehmensdomain fälschen und die Authentifizierungsprüfungen nicht bestehen.
Es verhindert jedoch nicht jede gefälschte Rechnung. Angreifer können andere Domains verwenden, echte Konten kompromittieren oder Nachrichten über legitime, aber missbrauchte Dienste versenden. Deshalb sollte DMARC durch weitere Sicherheitsmaßnahmen ergänzt werden.
Kann ich DMARC für einzelne Subdomains unterschiedlich konfigurieren?
Ja. Eine Subdomain kann eine eigene DMARC-Richtlinie veröffentlichen. Wenn keine eigene Richtlinie vorhanden ist, kann die über sp definierte Subdomain-Richtlinie des übergeordneten DMARC-Eintrags greifen. Die genaue Konfiguration sollte an die tatsächliche Versandstruktur angepasst werden.
Beeinträchtigt DMARC den normalen E-Mail-Verkehr?
Die Richtlinie p=none fordert keine Quarantäne oder Zurückweisung aufgrund des DMARC-Ergebnisses an. Bei p=quarantine und p=reject können dagegen Nachrichten betroffen sein, die DMARC nicht bestehen.
Deshalb sollten legitime Versandquellen vor einer strengeren Durchsetzung identifiziert und korrekt authentifiziert werden. Auch nach der Umstellung ist eine regelmäßige Kontrolle sinnvoll.
Fazit: Erst verstehen, dann durchsetzen
Die Einführung von DMARC beginnt mit einer einfachen, aber wichtigen Frage: Welche Systeme versenden tatsächlich E-Mails im Namen Ihres Unternehmens?
Erst wenn Microsoft 365, Buchhaltungssoftware, Newsletterplattformen, CRM-Systeme und weitere Anwendungen berücksichtigt wurden, lässt sich die Authentifizierung sinnvoll überprüfen und die Richtlinie kontrolliert verschärfen.
Ein strukturierter Ablauf aus Bestandsaufnahme, SPF- und DKIM-Konfiguration, Monitoring und schrittweiser Durchsetzung schafft eine belastbare Grundlage für den Schutz der Unternehmensdomain.
Wenn Sie DMARC einrichten lassen möchten, sollte das Ziel deshalb nicht nur ein technisch gültiger DNS-Eintrag sein. Entscheidend ist eine nachvollziehbare Konfiguration, bei der legitime E-Mails weiterhin zuverlässig authentifiziert werden und nicht autorisierte Nachrichten besser erkannt und entsprechend der veröffentlichten Richtlinie behandelt werden können.
Für Unternehmen in München gilt dasselbe: Eine professionelle DMARC-Einführung beginnt mit einer Bestandsaufnahme und endet nicht mit dem Speichern eines DNS-Eintrags, sondern mit einer dauerhaft überprüfbaren E-Mail-Authentifizierung.
Technische Quellen und weiterführende Informationen
- Microsoft Learn: DMARC für Microsoft 365 einrichten
- Microsoft Learn: SPF für Microsoft 365 konfigurieren
- Google Workspace: DMARC einrichten
- Google: Richtlinien und Anforderungen für E-Mail-Absender
- IETF: RFC 7489 – DMARC