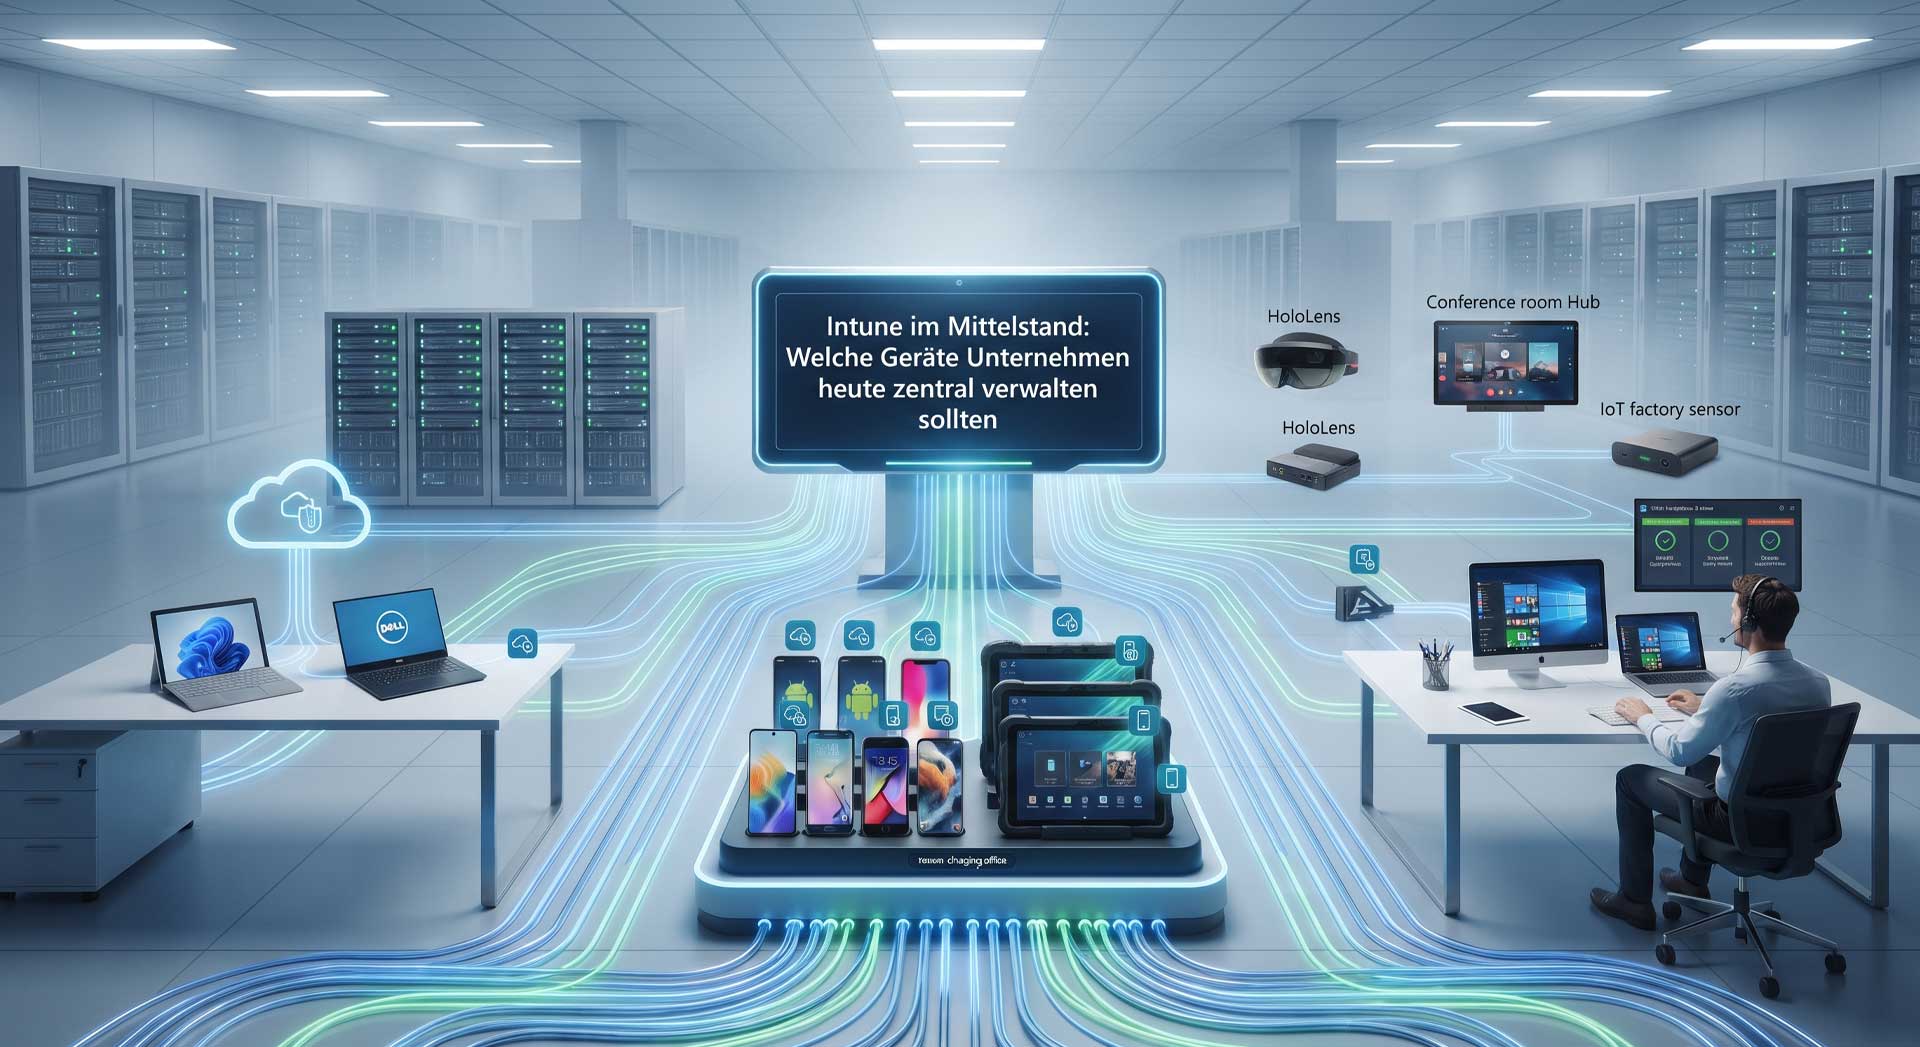
Microsoft Intune ist längst mehr als eine Lösung für die Verwaltung von Firmen-Laptops. In vielen mittelständischen Unternehmen gehören heute Notebooks, Smartphones, Tablets, virtuelle Arbeitsplätze und private Endgeräte ganz selbstverständlich zum Arbeitsalltag. Gleichzeitig greifen Mitarbeitende von unterschiedlichen Standorten, aus dem Homeoffice oder unterwegs auf Unternehmensdaten und Microsoft-365-Dienste zu.
Damit steigt die Frage: Welche Geräte sollten Unternehmen eigentlich zentral mit Microsoft Intune verwalten – und wo beginnt die Verwaltung unnötig kompliziert zu werden?
Gerade im Mittelstand ist die Antwort nicht einfach „möglichst viele“. Entscheidend ist vielmehr, welche Geräte Zugriff auf Unternehmensdaten haben, welche Sicherheitsanforderungen gelten und wie stark sich ein Gerät in die bestehende Microsoft-365- und Sicherheitsumgebung integrieren lässt.
Warum Gerätemanagement für den Mittelstand wichtiger wird
Die klassische IT-Infrastruktur mit einem Arbeitsplatz-PC im Büro und einem zentralen Netzwerk hat sich verändert. Mitarbeitende arbeiten mobil, nutzen mehrere Endgeräte und wechseln zwischen Büro, Homeoffice und unterwegs.
Ein Notebook kann beispielsweise morgens im Unternehmensnetzwerk eingesetzt werden, mittags im Homeoffice arbeiten und abends über ein öffentliches WLAN auf Microsoft 365 zugreifen. Gleichzeitig kann ein Smartphone geschäftliche E-Mails, Teams-Nachrichten oder Unternehmensdateien enthalten.
Für die IT entsteht dadurch eine zentrale Herausforderung: Unternehmensdaten befinden sich nicht mehr ausschließlich innerhalb der eigenen Infrastruktur.
Microsoft Intune setzt genau an dieser Stelle an. Geräte lassen sich zentral registrieren, konfigurieren, absichern und überwachen. Richtlinien können automatisiert verteilt werden, Anwendungen lassen sich bereitstellen und der Zugriff auf Unternehmensressourcen kann an bestimmte Sicherheitsanforderungen geknüpft werden.
Für mittelständische Unternehmen ist das besonders interessant, weil sich damit viele wiederkehrende Verwaltungsaufgaben standardisieren lassen.
Welche Geräte lassen sich mit Microsoft Intune verwalten?
Microsoft Intune unterstützt verschiedene Gerätetypen und Betriebssysteme. Welche davon tatsächlich zentral verwaltet werden sollten, hängt jedoch von der IT-Strategie des jeweiligen Unternehmens ab.
Typischerweise stehen fünf Gerätekategorien im Mittelpunkt:
- Windows-PCs und Notebooks
- macOS-Geräte
- iPhones und iPads
- Android-Smartphones und Tablets
- Spezial- und Unternehmensgeräte
Dazu kommen Szenarien wie Bring Your Own Device (BYOD), gemeinsam genutzte Geräte und bestimmte Frontline- oder Kiosk-Arbeitsplätze.
Die technische Möglichkeit allein sollte allerdings nicht das Entscheidungskriterium sein. Viel wichtiger ist die Frage, welches Risiko von einem Gerät ausgeht und welche Unternehmensressourcen darüber erreichbar sind.
Windows-Notebooks: Für viele Unternehmen der wichtigste Anwendungsfall
Windows-Clients sind für viele mittelständische Unternehmen der naheliegendste Einstieg in Microsoft Intune.
Ein zentral verwaltetes Windows-Gerät kann beispielsweise automatisch mit Unternehmensrichtlinien, Anwendungen und Sicherheitseinstellungen versorgt werden. Das reduziert den manuellen Aufwand für die IT und schafft gleichzeitig einen einheitlicheren Konfigurationsstand.
Besonders relevant ist die Kombination aus Intune und Microsoft Entra ID.
Ein neuer Mitarbeiter kann dadurch beispielsweise einen vorkonfigurierten Unternehmens-Laptop erhalten und diesen weitgehend automatisiert in die Unternehmensumgebung integrieren. Mit Windows Autopilot lassen sich Bereitstellungsprozesse zusätzlich standardisieren.
Das verändert auch den klassischen IT-Support.
Statt einen neuen Rechner manuell zu installieren, zahlreiche Anwendungen einzurichten und anschließend Sicherheitsrichtlinien zu kontrollieren, kann ein großer Teil des Prozesses automatisiert werden.
Was sollte auf Windows-Geräten zentral gesteuert werden?
Je nach Unternehmensanforderungen können unter anderem folgende Bereiche zentral verwaltet werden:
- Sicherheitsrichtlinien
- BitLocker-Verschlüsselung
- Windows-Updates
- Microsoft-365-Anwendungen
- Unternehmenssoftware
- Firewall-Einstellungen
- Microsoft Defender
- Passwort- und Anmelderichtlinien
- Gerätekonfiguration
- Compliance-Richtlinien
- Zugriffsbedingungen
Gerade bei Unternehmen mit mehreren Standorten oder vielen mobilen Mitarbeitern kann diese Standardisierung einen erheblichen Unterschied machen.
Auch Firmen-Smartphones gehören ins Gerätemanagement
Ein häufiger Fehler besteht darin, die Geräteverwaltung auf Windows-PCs zu beschränken.
Smartphones sind inzwischen ebenfalls Bestandteil der Unternehmens-IT. Auf ihnen befinden sich häufig geschäftliche E-Mails, Kontakte, Teams-Unterhaltungen, Dokumente oder Zugriffsmöglichkeiten auf Unternehmensanwendungen.
Ein verlorenes Smartphone ist deshalb nicht nur ein Hardwareverlust.
Wenn Unternehmensdaten oder Zugangsberechtigungen auf dem Gerät gespeichert sind, kann daraus ein Sicherheitsproblem entstehen.
Microsoft Intune kann mobile Geräte zentral registrieren und abhängig vom Betriebssystem unterschiedliche Richtlinien durchsetzen.
Dazu gehören beispielsweise:
- Anforderungen an die Gerätesperre
- Verschlüsselung
- Mindestanforderungen an Betriebssystemversionen
- App-Schutzrichtlinien
- Unternehmensanwendungen
- Einschränkungen bestimmter Funktionen
- Gerätekonformität
- Trennung geschäftlicher und privater Daten
Gerade die Kombination aus Geräteverwaltung und App-Schutz ist für Unternehmen interessant, die nicht jedes Smartphone vollständig kontrollieren möchten.
iPhone und iPad: Verwaltung ohne vollständige Kontrolle über das private Gerät
Bei Apple-Geräten stellt sich im Unternehmensumfeld häufig eine besondere Frage: Muss das komplette Gerät verwaltet werden oder reicht es aus, die geschäftlichen Daten zu schützen?
Für firmeneigene iPhones und iPads kann eine klassische Mobile-Device-Management-Strategie sinnvoll sein. Das Unternehmen kann dabei zentrale Vorgaben für Sicherheit, Anwendungen und Gerätekonfiguration definieren.
Anders sieht es bei privaten Geräten aus.
Ein Mitarbeiter möchte möglicherweise sein eigenes iPhone für geschäftliche E-Mails oder Microsoft Teams verwenden. Das Unternehmen muss dann zwischen Sicherheit und Privatsphäre abwägen.
Hier können Mobile Application Management und App-Schutzrichtlinien eine Alternative zur vollständigen Geräteverwaltung darstellen.
Der entscheidende Punkt lautet daher nicht:
„Können wir dieses Smartphone verwalten?“
Sondern:
„Welche Kontrolle benötigen wir tatsächlich, um Unternehmensdaten zu schützen?“
Android-Geräte: Mehr Vielfalt bedeutet mehr Verwaltungsaufwand
Android ist im Unternehmensumfeld besonders interessant, weil es eine große Zahl unterschiedlicher Geräte, Hersteller und Einsatzszenarien gibt.
Für die IT bedeutet das eine größere Vielfalt bei Hardware, Betriebssystemversionen und Verwaltungsoptionen.
Intune kann hier helfen, unterschiedliche Android-Szenarien strukturiert abzubilden. Je nach Einsatz können vollständig verwaltete Geräte, firmeneigene Geräte mit geschäftlicher Nutzung oder private Geräte mit geschütztem Unternehmenszugriff eingesetzt werden.
Für Unternehmen ist deshalb eine klare Gerätestrategie wichtig.
Nicht jedes Android-Gerät benötigt dieselben Richtlinien.
Ein Smartphone eines Vertriebsmitarbeiters hat beispielsweise andere Anforderungen als ein gemeinsam genutztes Tablet in einem Lager oder ein spezialisiertes Gerät in der Produktion.
macOS: Interessant für Unternehmen mit gemischten IT-Landschaften
Auch Macs können mit Microsoft Intune in die zentrale Geräteverwaltung integriert werden.
Das ist besonders für Unternehmen relevant, die neben Windows auch macOS einsetzen.
Ohne zentrale Verwaltung entstehen schnell unterschiedliche Standards. Anwendungen werden manuell installiert, Sicherheitsvorgaben unterscheiden sich und der IT-Support muss mehrere Prozesse parallel betreiben.
Mit Intune können Unternehmen bestimmte Konfigurationen, Anwendungen und Sicherheitsanforderungen zentral steuern.
Dabei sollte die IT jedoch nicht versuchen, Windows- und macOS-Geräte zwanghaft identisch zu behandeln.
Eine gute Geräteverwaltung berücksichtigt die Besonderheiten des jeweiligen Betriebssystems.
Was ist mit privaten Geräten?
BYOD – also Bring Your Own Device – bleibt für viele mittelständische Unternehmen ein sensibles Thema.
Auf der einen Seite wünschen sich Mitarbeiter Flexibilität. Auf der anderen Seite muss die IT verhindern, dass Unternehmensdaten unkontrolliert auf privaten Geräten landen.
Eine vollständige Geräteverwaltung ist bei privaten Smartphones oder Computern nicht immer die sinnvollste Lösung.
Interessanter kann ein Ansatz sein, bei dem der Zugriff auf Unternehmensdaten geschützt wird, ohne das komplette private Gerät zu verwalten.
Dafür können unter anderem App-Schutzrichtlinien eingesetzt werden.
Beispielsweise lässt sich festlegen, dass Unternehmensdaten nur innerhalb bestimmter Anwendungen verarbeitet werden dürfen oder dass Daten nicht beliebig zwischen geschäftlichen und privaten Apps kopiert werden können.
Das ist ein wichtiger Unterschied:
Gerätesicherheit und Datenschutz müssen bei BYOD gemeinsam betrachtet werden.
Welche Geräte sollte ein mittelständisches Unternehmen tatsächlich verwalten?
Eine pauschale Liste für jedes Unternehmen gibt es nicht. Als Orientierung kann jedoch folgende Struktur dienen:
| Gerätetyp | Zentrale Verwaltung | Typischer Grund |
|---|---|---|
| Firmen-Laptops | Sehr relevant | Zugriff auf Unternehmensdaten und Anwendungen |
| Firmen-PCs | Sehr relevant | Sicherheits- und Konfigurationsstandards |
| Firmen-Smartphones | Relevant | Zugriff auf E-Mail, Teams und Unternehmensdaten |
| Firmen-Tablets | Relevant | Mobile Arbeitsplätze und Spezialanwendungen |
| Macs | Relevant bei Einsatz | Einheitliche Verwaltung gemischter Umgebungen |
| Private Smartphones | Abhängig vom Szenario | Schutz geschäftlicher Daten |
| Private Computer | Abhängig vom Szenario | Zugriff und Datenschutz |
| Produktionsgeräte | Einzelfallprüfung | Spezielle technische Anforderungen |
| Kiosk-Geräte | Je nach Einsatz | Zentraler und eingeschränkter Zugriff |
Die wichtigste Regel lautet dabei: Nicht jedes Gerät muss auf dieselbe Weise verwaltet werden.
Intune und Conditional Access: Das Gerät allein reicht nicht
Eine moderne Geräteverwaltung endet nicht bei der Frage, ob ein Gerät registriert ist.
Entscheidend ist, ob ein Gerät bestimmte Sicherheitsanforderungen erfüllt, bevor es auf Unternehmensressourcen zugreifen darf.
Hier kommt die Verbindung zwischen Microsoft Intune und Microsoft Entra Conditional Access ins Spiel.
Ein Unternehmen kann beispielsweise festlegen, dass bestimmte Unternehmensanwendungen nur von Geräten erreichbar sind, die bestimmte Compliance-Anforderungen erfüllen.
Damit verändert sich das Sicherheitsmodell grundlegend.
Nicht mehr nur der Standort des Mitarbeiters oder das Unternehmensnetzwerk entscheidet darüber, ob ein Zugriff erlaubt wird. Auch Identität, Gerät, Anwendung und Sicherheitsstatus können berücksichtigt werden.
Für Unternehmen, die Microsoft 365 intensiv nutzen, ist diese Verbindung besonders relevant.
Warum Gerätekonformität wichtiger ist als eine reine Inventarliste
Eine Geräteliste beantwortet lediglich die Frage:
Welche Geräte haben wir?
Ein modernes Endpoint-Management muss dagegen weitere Fragen beantworten:
- Ist das Gerät verschlüsselt?
- Ist das Betriebssystem aktuell?
- Sind sicherheitsrelevante Einstellungen aktiv?
- Ist das Gerät noch im Unternehmen?
- Greift ein unbekanntes Gerät auf Unternehmensdaten zu?
- Welche Anwendungen sind installiert?
- Entspricht das Gerät den Unternehmensrichtlinien?
Genau hier wird Compliance interessant.
Intune kann Geräte anhand definierter Anforderungen bewerten und diese Informationen für weitere Sicherheitsentscheidungen nutzen.
Das ist insbesondere dann wichtig, wenn Unternehmen ihre Microsoft-365-Umgebung nicht mehr ausschließlich über das klassische Unternehmensnetzwerk absichern.
Was passiert mit Geräten, die nicht mehr den Anforderungen entsprechen?
Ein weiterer Vorteil zentraler Verwaltung besteht darin, dass Unternehmen Regeln definieren können, statt jeden Einzelfall manuell zu bearbeiten.
Ein Gerät könnte beispielsweise aufgrund einer veralteten Betriebssystemversion oder einer fehlenden Sicherheitskonfiguration als nicht konform eingestuft werden.
Je nach Sicherheitskonzept kann anschließend der Zugriff auf bestimmte Unternehmensressourcen eingeschränkt werden.
Wichtig ist dabei eine ausgewogene Konfiguration.
Zu aggressive Richtlinien können den Arbeitsalltag beeinträchtigen. Zu lockere Richtlinien schaffen dagegen Sicherheitslücken.
Deshalb sollte ein Intune-Konzept nicht ausschließlich aus möglichst vielen Restriktionen bestehen.
Intune ersetzt nicht automatisch jede andere Management-Lösung
Ein häufiger Irrtum besteht darin, Microsoft Intune als universellen Ersatz für sämtliche bestehenden Management-Systeme zu betrachten.
In der Praxis hängt die Antwort stark von der vorhandenen IT-Landschaft ab.
Unternehmen mit älteren Windows-Systemen, speziellen Anwendungen, Produktionsgeräten oder komplexen On-Premises-Strukturen müssen prüfen, welche Aufgaben Intune übernehmen kann und welche Systeme weiterhin benötigt werden.
Auch die Frage nach bestehenden Microsoft-Technologien spielt eine Rolle.
Wer beispielsweise Microsoft 365, Entra ID, Defender und weitere Microsoft-Sicherheitslösungen intensiv einsetzt, kann von einer engeren Integration profitieren.
Bei komplexeren Umgebungen ist dagegen häufig ein schrittweiser Übergang sinnvoller als eine komplette Umstellung auf einmal.
Ein typischer Fehler: Intune einfach für alle Geräte aktivieren
Technisch lässt sich vieles zentralisieren. Das bedeutet aber nicht automatisch, dass es auch sinnvoll ist.
Ein Unternehmen sollte vor der Einführung zunächst seine Geräte und Nutzungsszenarien analysieren.
Hilfreiche Fragen sind:
Welche Geräte besitzen wir?
Welche davon greifen auf Unternehmensdaten zu?
Welche Geräte sind firmeneigen und welche privat?
Welche Anwendungen werden genutzt?
Welche Sicherheitsanforderungen gelten für einzelne Benutzergruppen?
Welche Geräte müssen vollständig verwaltet werden und bei welchen reicht der Schutz der Unternehmensdaten?
Erst danach sollte die eigentliche Intune-Konfiguration beginnen.
Besonders interessant: Intune für den Mittelstand mit Microsoft 365
Für Unternehmen, die Microsoft 365 bereits umfassend einsetzen, kann Intune Teil einer größeren Sicherheits- und Verwaltungsstrategie werden.
Microsoft 365 ist längst nicht mehr nur eine Sammlung von Office-Anwendungen. Identitäten, Geräte, Anwendungen und Sicherheitsrichtlinien greifen immer stärker ineinander.
Dadurch entsteht ein integrierter Ansatz:
Identität → Gerät → Anwendung → Daten → Zugriff
Ein Mitarbeiter meldet sich nicht einfach nur mit Benutzername und Passwort an. Je nach Konfiguration können weitere Faktoren berücksichtigt werden.
Ist die Identität legitim?
Ist das Gerät bekannt?
Ist das Gerät konform?
Ist die Anwendung erlaubt?
Unter welchen Bedingungen erfolgt der Zugriff?
Diese Fragen werden für Unternehmen wichtiger, weil klassische Netzwerkgrenzen zunehmend an Bedeutung verlieren.
Welche Geräte sollten Unternehmen zuerst mit Intune verwalten?
Für viele mittelständische Unternehmen bietet sich eine schrittweise Einführung an.
Ein möglicher Ansatz wäre:
Phase 1: Unternehmens-Laptops und PCs
Zunächst werden die wichtigsten Windows-Geräte standardisiert.
Dabei stehen Registrierung, Sicherheitsrichtlinien, Updates, Anwendungen und Compliance im Mittelpunkt.
Phase 2: Firmen-Smartphones
Anschließend werden mobile Geräte integriert.
Dabei sollte die IT zwischen vollständig verwalteten und lediglich datenschutzorientierten Szenarien unterscheiden.
Phase 3: Macs und Tablets
Falls diese Geräte im Unternehmen genutzt werden, können sie in die zentrale Strategie aufgenommen werden.
Phase 4: BYOD
Erst danach sollte geprüft werden, welche privaten Geräte Zugriff auf Unternehmensdaten benötigen und wie dieser Zugriff abgesichert werden kann.
Phase 5: Spezialgeräte
Produktionsgeräte, Kiosk-Systeme und andere Spezialhardware benötigen häufig individuelle Konzepte.
Dieser schrittweise Ansatz reduziert das Risiko, dass eine neue Richtlinie plötzlich den gesamten Arbeitsalltag eines Unternehmens beeinträchtigt.
Was kostet die zentrale Geräteverwaltung?
Die Kosten lassen sich nicht pauschal pro Gerät bestimmen.
Sie hängen unter anderem von folgenden Faktoren ab:
- Anzahl der Benutzer
- Anzahl der Geräte
- verwendete Microsoft-365-Lizenzen
- bestehende Sicherheitslösungen
- Komplexität der IT-Umgebung
- vorhandene Geräte
- gewünschter Automatisierungsgrad
- Anforderungen an Support und Betrieb
Hinzu kommt der interne Aufwand für Konzeption, Richtlinien, Tests und laufende Administration.
Gerade deshalb sollte die Einführung nicht nur unter dem Gesichtspunkt der Lizenzkosten betrachtet werden.
Interessanter ist die Gesamtbetrachtung:
Wie viel Zeit benötigt die IT heute für Installation, Updates, Fehlerbehebung, Benutzerwechsel und Sicherheitskontrollen – und welcher Teil davon lässt sich automatisieren?
Die eigentliche Herausforderung ist nicht die Technik
Intune selbst ist nicht das schwierigste Thema.
Die größere Herausforderung besteht darin, eine sinnvolle Management- und Sicherheitsstrategie zu entwickeln.
Ein mittelständisches Unternehmen benötigt normalerweise keine hundert unterschiedlichen Richtlinien.
Es braucht klare Standards für die wichtigsten Gerätegruppen.
Beispielsweise:
- Standardrichtlinie für Windows-Arbeitsplätze
- Richtlinie für mobile Unternehmensgeräte
- Richtlinie für BYOD
- Richtlinie für besonders geschützte Benutzer
- Richtlinie für gemeinsam genutzte Geräte
- definierte Compliance-Anforderungen
Weniger, klarere und gut getestete Richtlinien sind in vielen Fällen besser als ein unübersichtliches Regelwerk.
Fazit: Welche Geräte gehören heute ins zentrale Management?
Für den Mittelstand sind vor allem Unternehmens-PCs, Notebooks, Smartphones und Tablets relevante Kandidaten für eine zentrale Verwaltung mit Microsoft Intune. Macs und Spezialgeräte können je nach IT-Landschaft ebenfalls integriert werden.
Bei privaten Geräten sollte dagegen nicht automatisch eine vollständige Geräteverwaltung eingeführt werden. Hier kann der Schutz der Unternehmensdaten über App-Schutz und kontrollierte Zugriffsbedingungen die passendere Strategie sein.
Entscheidend ist deshalb nicht die Frage, ob Intune möglichst viele Geräte verwalten kann.
Die bessere Frage lautet:
Welche Geräte haben Zugriff auf Unternehmensdaten – und welche Sicherheits- und Verwaltungsstufe benötigen sie?
Für mittelständische Unternehmen ist genau diese Unterscheidung der entscheidende Schritt von einer einfachen Geräteverwaltung hin zu einem modernen Endpoint- und Sicherheitskonzept.
Wer Microsoft 365 bereits intensiv nutzt, sollte Intune deshalb nicht isoliert betrachten. In Verbindung mit Microsoft Entra ID, Conditional Access und weiteren Sicherheitsmechanismen kann daraus eine zentrale Grundlage für die Verwaltung moderner Arbeitsplätze entstehen.
Häufige Fragen zu Microsoft Intune im Mittelstand
Welche Geräte kann Microsoft Intune verwalten?
Microsoft Intune kann unter anderem Windows-PCs und -Notebooks, macOS-Geräte, iPhones, iPads und Android-Geräte verwalten. Je nach Einsatzszenario sind auch gemeinsam genutzte, Kiosk- oder spezielle Unternehmensgeräte möglich.
Muss jedes Smartphone vollständig mit Intune verwaltet werden?
Nein. Bei privaten Geräten kann abhängig vom Szenario auch der Schutz der Unternehmensdaten innerhalb unterstützter Anwendungen ausreichen. Bei firmeneigenen Geräten kann dagegen eine umfassendere Verwaltung sinnvoll sein.
Ist Intune für kleine und mittelständische Unternehmen geeignet?
Ja, insbesondere wenn bereits Microsoft 365 und Microsoft Entra ID eingesetzt werden. Ob sich die Einführung wirtschaftlich lohnt, hängt jedoch von Geräteanzahl, Sicherheitsanforderungen und bestehender IT-Infrastruktur ab.
Kann Intune Windows-Geräte automatisch bereitstellen?
Ja. In Verbindung mit Windows Autopilot lassen sich bestimmte Prozesse bei der Bereitstellung und Konfiguration neuer Windows-Geräte automatisieren.
Was passiert mit einem verlorenen Firmen-Smartphone?
Abhängig von der gewählten Verwaltungsstrategie können Unternehmen Sicherheitsrichtlinien durchsetzen und Unternehmensdaten bzw. Unternehmenszugriffe schützen oder entfernen. Die konkrete Vorgehensweise hängt vom Gerätetyp und Verwaltungsszenario ab.
Ist Microsoft Intune ein Ersatz für ein klassisches Netzwerk?
Nein. Intune ist eine Lösung für Geräte-, Anwendungs- und Richtlinienmanagement und Teil eines größeren Sicherheitskonzepts. Netzwerk, Identität, Endpunktsicherheit und weitere Komponenten müssen weiterhin entsprechend der Unternehmensanforderungen berücksichtigt werden.
Was ist der Unterschied zwischen Intune und klassischem Endpoint Management?
Klassisches Endpoint Management konzentriert sich häufig stark auf Geräte innerhalb einer bestimmten Unternehmensinfrastruktur. Intune ist cloudbasiert und wurde für moderne, mobile und verteilte Arbeitsumgebungen konzipiert. In Microsoft-Umgebungen lässt es sich eng mit Identitäts- und Sicherheitsdiensten verbinden.