Viele Unternehmen haben über Jahre klassische VPN-Infrastrukturen aufgebaut. Mitarbeiter arbeiten im Homeoffice, unterwegs oder von Außenstandorten aus und verbinden sich zunächst per VPN mit dem Unternehmensnetzwerk. Erst danach erhalten sie Zugriff auf Anwendungen, Dateien oder interne Systeme.
Mit Azure Virtual Desktop (AVD) verändert sich dieses Modell grundlegend.
Die zentrale Frage lautet daher: Muss sich ein Mitarbeiter überhaupt noch per klassischem VPN in das Unternehmensnetz einwählen, wenn sein kompletter Arbeitsplatz in Azure Virtual Desktop bereitgestellt wird?
Die kurze Antwort lautet: In vielen Szenarien kann Azure Virtual Desktop den klassischen Benutzer-VPN tatsächlich ersetzen. Allerdings nicht in jedem Fall und nicht für jede Art von Netzwerkzugriff.
AVD ist kein VPN-Ersatz im technischen Sinne. Statt einen Benutzer direkt mit dem Unternehmensnetzwerk zu verbinden, stellt Azure Virtual Desktop einen virtuellen Arbeitsplatz bereit, der selbst Zugriff auf Unternehmensressourcen erhält. Ob dadurch ein VPN überflüssig wird, hängt von den verwendeten Anwendungen, den vorhandenen Netzwerken, der Identitätsplattform, den Sicherheitsanforderungen und der bestehenden Infrastruktur ab.
Für viele Unternehmen bedeutet das einen grundlegenden Wechsel vom Netzwerk-zentrierten Zugriffsmodell hin zu einem arbeitsplatz- und identitätsorientierten Modell.
Was verändert Azure Virtual Desktop am klassischen VPN-Modell?
Beim klassischen Fernzugriff steht das Unternehmensnetzwerk im Mittelpunkt.
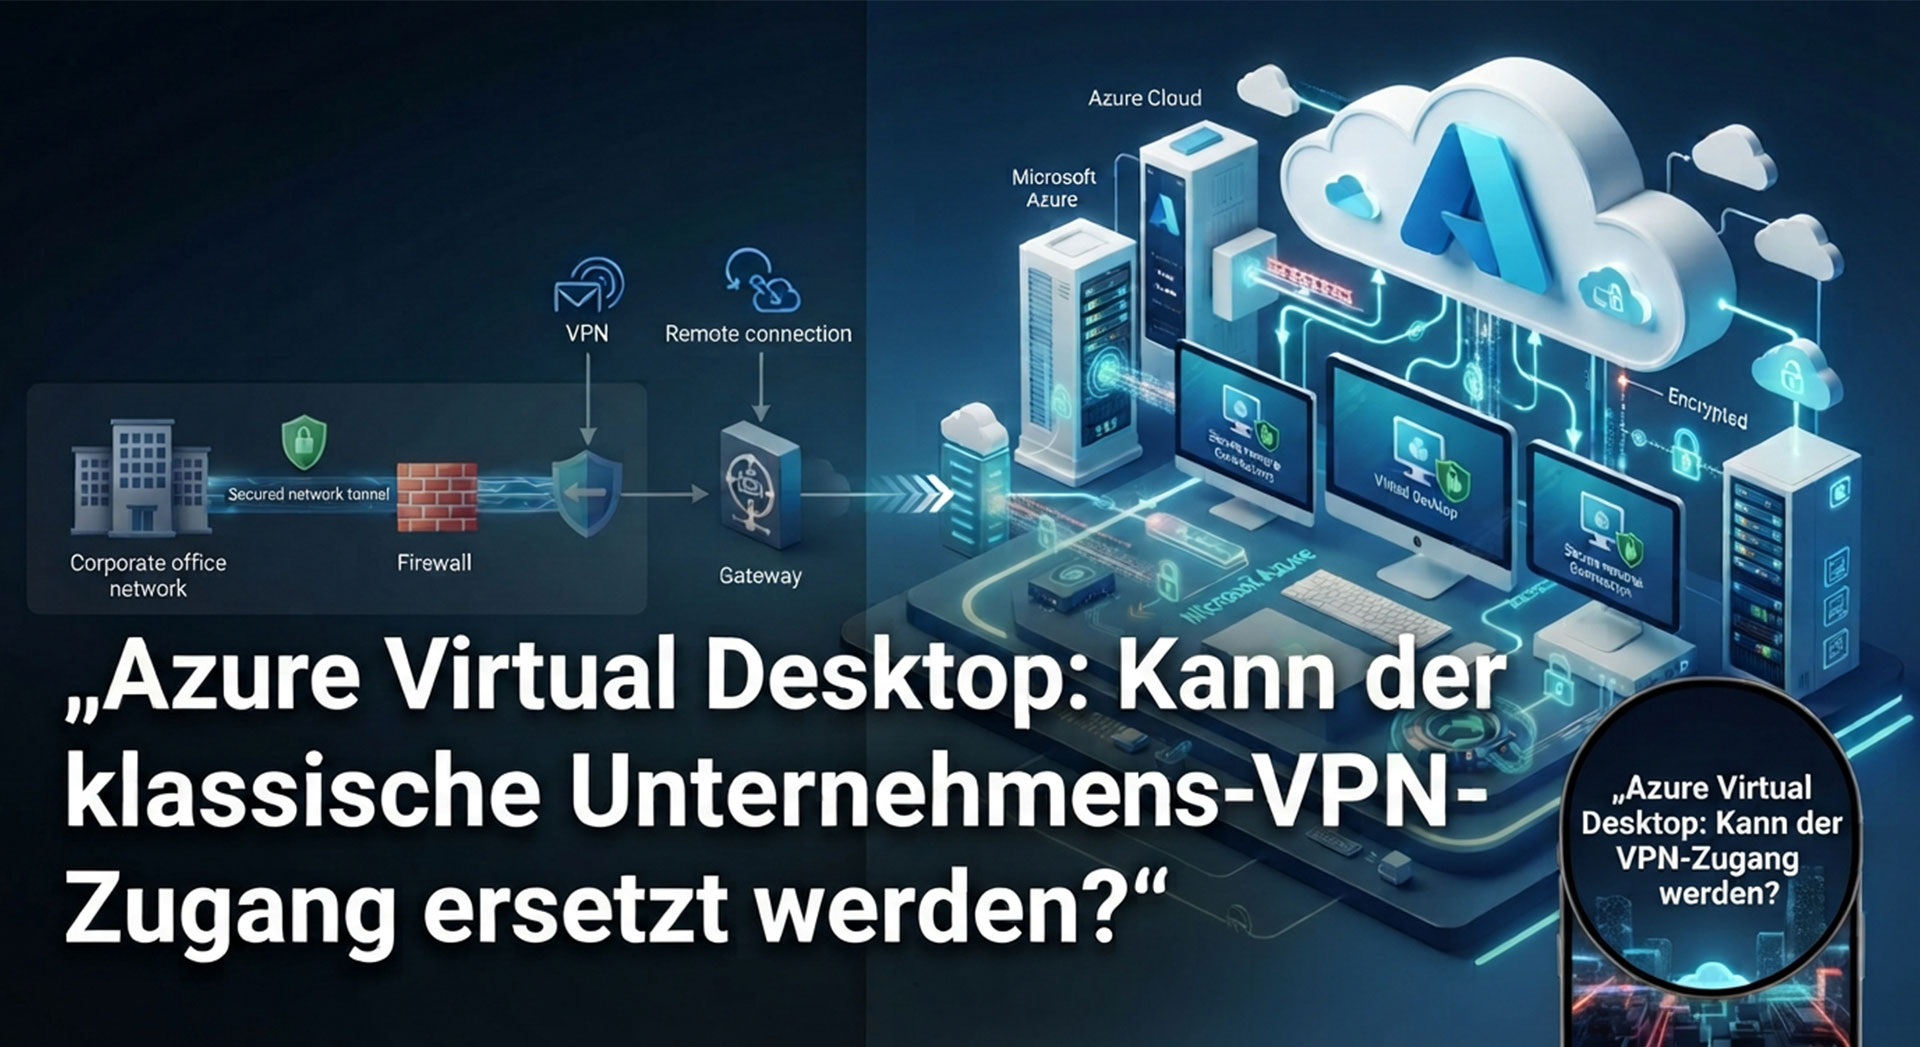
Klassisches Modell
Mitarbeiter → VPN → Unternehmensnetzwerk → interne Ressourcen
Der Benutzer verbindet sein Endgerät direkt mit dem Unternehmensnetz. Das Gerät erhält dadurch Zugriff auf interne Systeme, Netzwerkfreigaben, Anwendungen und weitere Ressourcen.
Modernes AVD-Modell
Mitarbeiter → Azure Virtual Desktop → virtueller Unternehmensarbeitsplatz → Unternehmensressourcen
Hier greift der Benutzer nicht direkt auf das Unternehmensnetz zu. Stattdessen verbindet er sich mit einem virtuellen Windows-Arbeitsplatz oder einer veröffentlichten Anwendung in Azure. Die eigentlichen Unternehmensressourcen werden aus Sicht des Session Hosts erreicht.
Dadurch entfallen zahlreiche klassische VPN-Anwendungsfälle. Mitarbeiter benötigen häufig keinen direkten Netzwerkzugriff mehr auf interne Systeme, da die Verarbeitung bereits innerhalb der Unternehmensumgebung erfolgt.
Kann Azure Virtual Desktop einen VPN wirklich ersetzen?
Die wichtigste Antwort lautet: Ja, für viele Benutzerzugriffe kann Azure Virtual Desktop den klassischen Benutzer-VPN ersetzen. Nein, nicht automatisch für sämtliche Netzwerkverbindungen eines Unternehmens.
Vollständiger virtueller Arbeitsplatz
Arbeiten Mitarbeiter ausschließlich innerhalb eines AVD-Desktops, kann ein Benutzer-VPN häufig entfallen. Der Zugriff erfolgt direkt auf den virtuellen Arbeitsplatz.
Interne Webanwendungen
Befinden sich Webanwendungen im Azure-Netzwerk oder sind sie vom Session Host aus erreichbar, benötigen Endanwender meist keinen VPN-Zugang mehr.
Fileserver
Auf Netzwerkfreigaben kann aus dem virtuellen Desktop heraus zugegriffen werden, sofern die Session Hosts die entsprechenden Server erreichen können.
Lokale Datenbanken
Auch Datenbanken können weiterhin genutzt werden, wenn eine Verbindung zwischen Azure und der lokalen Infrastruktur besteht.
On-Premises-Anwendungen
Viele Fachanwendungen laufen weiterhin im Unternehmensrechenzentrum. In solchen Fällen muss nicht zwingend der Benutzer per VPN verbunden werden, wohl aber die AVD-Umgebung.
Netzwerkgeräte
Für den direkten Zugriff auf Switches, Firewalls, Druckserver oder andere Infrastrukturkomponenten kann weiterhin ein VPN erforderlich sein.
Klassische interne Dienste
Interne Verwaltungswerkzeuge, Legacy-Systeme oder Spezialanwendungen können zusätzliche Netzwerkanforderungen mitbringen.
Ressourcen ausschließlich im lokalen Netzwerk
Sind Systeme ausschließlich lokal erreichbar und nicht in die Azure-Architektur eingebunden, ersetzt AVD den VPN nicht automatisch.
VPN vs. Azure Virtual Desktop: Wo liegt der eigentliche Unterschied?
| Kriterium | Klassischer VPN | Azure Virtual Desktop |
|---|---|---|
| Primärer Zweck | Netzwerkzugriff | Bereitstellung virtueller Arbeitsplätze |
| Zugriff | Direkter Zugriff auf Netzwerkressourcen | Zugriff auf virtuellen Desktop oder Anwendungen |
| Netzwerkmodell | Benutzer wird Teil des Unternehmensnetzwerks | Arbeitsplatz befindet sich in der Unternehmensumgebung |
| Benutzererfahrung | Abhängig von lokalen Geräten | Einheitliche Arbeitsumgebung |
| Sicherheitsmodell | Netzwerkzugang im Fokus | Identität, Sitzung und Zugriff im Fokus |
| Homeoffice | Bewährtes Modell | Häufig vereinfachter Zugriff |
| Mobile Mitarbeiter | Funktioniert, benötigt VPN-Verbindung | Direkter Zugriff auf AVD |
| Lokale Anwendungen | Direkter Zugriff möglich | Über Session Hosts erreichbar |
| Administration | VPN-Infrastruktur erforderlich | Verwaltung von Session Hosts und Azure-Diensten |
| Skalierbarkeit | Abhängig von VPN-Kapazitäten | Azure-basiert skalierbar |
Keines der Modelle ist grundsätzlich überlegen. Beide lösen unterschiedliche Aufgaben.
Wie funktioniert die Verbindung bei Azure Virtual Desktop?
Azure Virtual Desktop basiert auf einer modernen Reverse-Connect-Architektur.
Der Benutzer startet die Windows App oder einen unterstützten Remote-Desktop-Client und authentifiziert sich gegenüber dem Azure Virtual Desktop Service.
Anschließend wird die Verbindung zum passenden Session Host hergestellt.
Der entscheidende Unterschied zu klassischen Remote-Desktop-Lösungen: Für den normalen Benutzerzugriff müssen keine eingehenden RDP-Ports aus dem Internet auf den Session Hosts geöffnet werden.
Die Session Hosts bauen selbst ausgehende Verbindungen zu den Azure-Diensten auf. Dadurch entsteht eine Reverse Connection.
In den meisten Umgebungen erfolgt die Kommunikation über TCP 443. Dieses Verfahren reduziert die Notwendigkeit öffentlich erreichbarer Verwaltungsports erheblich.
Der Benutzer verbindet sich somit nicht direkt per klassischem RDP auf eine virtuelle Maschine, sondern über die von Microsoft bereitgestellte AVD-Steuerungsebene.
Welche Rolle spielt RDP Shortpath?
RDP Shortpath wurde entwickelt, um die Leistung und Verbindungsqualität von Azure Virtual Desktop zu verbessern.
Während Standardverbindungen über die AVD-Dienste vermittelt werden, kann RDP Shortpath unter bestimmten Voraussetzungen direkte Verbindungen zwischen Client und Session Host ermöglichen.
UDP-basierte Kommunikation
RDP Shortpath nutzt UDP-basierte Verbindungen, um Latenzen zu reduzieren und eine bessere Benutzererfahrung zu ermöglichen.
Direkte Verbindung
Sind die Voraussetzungen erfüllt, wird eine direkte Verbindung zwischen Endgerät und Session Host aufgebaut.
Vorteile
- Geringere Latenz
- Stabilere Audio- und Videokommunikation
- Verbesserte Reaktionszeiten
- Bessere Performance bei Echtzeit-Anwendungen
Managed Networks
In verwalteten Netzwerken erfolgt die Verbindung häufig über bestehende Unternehmensverbindungen wie:
- Site-to-Site VPN
- Point-to-Site VPN
- ExpressRoute
Public Networks
Microsoft unterstützt ebenfalls Szenarien über öffentliche Netzwerke, sofern die jeweiligen Voraussetzungen erfüllt werden.
Private Link
Azure Private Link kann genutzt werden, um bestimmte Verbindungen innerhalb privater Netzwerkpfade bereitzustellen und öffentliche Endpunkte zu reduzieren.
Wichtig ist dabei: Ein VPN ist nicht automatisch die beste oder einzige Lösung für eine leistungsfähige AVD-Umgebung. Die optimale Architektur hängt von Netzwerkdesign, Sicherheitsanforderungen und Anwendungsszenarien ab.
Wann kann ein Unternehmen auf den klassischen Benutzer-VPN verzichten?
Szenario 1: Mitarbeiter arbeiten ausschließlich in AVD
Alle Anwendungen, Daten und Arbeitsprozesse laufen innerhalb des virtuellen Desktops.
In diesem Fall ist ein klassischer Benutzer-VPN oft nicht mehr erforderlich.
Szenario 2: AVD und lokale Anwendungen
Die Mitarbeiter arbeiten in AVD, benötigen aber Zugriff auf lokale ERP- oder Fachsysteme.
Hier kann die Verbindung zwischen Azure und dem Unternehmensstandort über Site-to-Site VPN oder ExpressRoute erfolgen, ohne dass jeder Benutzer einen eigenen VPN-Zugang benötigt.
Szenario 3: Direkter Zugriff auf lokale Ressourcen
Administratoren oder Spezialanwender müssen direkt auf interne Systeme, Netzwerkgeräte oder Server zugreifen.
Hier bleibt ein VPN häufig sinnvoll.
Szenario 4: Hybride Infrastruktur
Viele Unternehmen betreiben einen Mix aus Azure-Diensten und lokalen Systemen.
In solchen Umgebungen ergänzen sich AVD und VPN häufig sinnvoll.
Sicherheit: Ist Azure Virtual Desktop ohne VPN sicher?
Die Sicherheit einer Umgebung hängt nicht allein davon ab, ob ein VPN eingesetzt wird oder nicht.
Entscheidend ist die Gesamtarchitektur.
Identität und Authentifizierung
Microsoft Entra ID bildet häufig die zentrale Identitätsplattform für Azure Virtual Desktop.
Multi-Faktor-Authentifizierung
MFA sollte für den Zugriff auf virtuelle Arbeitsplätze konsequent eingesetzt werden.
Conditional Access
Zugriffsrichtlinien können abhängig von Standort, Gerätezustand, Benutzergruppe oder Risiko definiert werden.
Gerätesicherheit
Verwaltete Endgeräte erhöhen die Kontrolle über den Zugriff auf Unternehmensressourcen.
Session Hosts
Session Hosts müssen wie andere Unternehmenssysteme gehärtet, aktualisiert und überwacht werden.
Berechtigungen
Least Privilege sollte konsequent umgesetzt werden.
Netzwerksegmentierung
Nicht jede Ressource sollte von jedem Session Host erreichbar sein.
Logging und Monitoring
Zentralisierte Protokollierung und Überwachung sind wichtige Bestandteile einer sicheren Architektur.
Endpoint Security
Moderne Endpoint-Schutzlösungen bleiben auch in AVD-Umgebungen relevant.
Die Frage lautet daher nicht, ob „ohne VPN“ automatisch sicherer oder unsicherer ist. Die Sicherheit hängt von Identitäten, Zugriffssteuerung, Netzwerkdesign und Betriebsprozessen ab.
Was passiert mit Active Directory und lokalen Unternehmenssystemen?
Ein häufiger Irrtum besteht darin, dass mit Azure Virtual Desktop automatisch alle Systeme in die Cloud umziehen.
In der Praxis bestehen oft weiterhin Abhängigkeiten zu:
- Active Directory Domain Services
- Microsoft Entra ID
- DNS
- Domain Controllern
- Fileservern
- ERP-Systemen
- CRM-Lösungen
- Datenbanken
- Legacy-Anwendungen
- Drucksystemen
- Netzwerkfreigaben
AVD verschiebt den Arbeitsplatz in die Cloud. Die Unternehmensanwendungen können jedoch weiterhin lokal betrieben werden.
Deshalb spielen hybride Architekturen in vielen Projekten eine zentrale Rolle.
Azure Virtual Desktop für Homeoffice und mobile Mitarbeiter
Gerade bei verteilten Arbeitsmodellen zeigt Azure Virtual Desktop seine Stärken.
Homeoffice
Mitarbeiter greifen über eine Internetverbindung auf ihren virtuellen Arbeitsplatz zu, ohne das Unternehmensnetz direkt auf ihrem Endgerät bereitzustellen.
Außendienst
Der Zugriff erfolgt unabhängig vom Standort über dieselbe Arbeitsumgebung.
Mehrere Standorte
Niederlassungen können auf eine zentrale Plattform zugreifen.
Externe Mitarbeiter
Partner oder Dienstleister können gezielt Zugriff auf bestimmte Arbeitsumgebungen erhalten.
BYOD-Szenarien
Private Geräte erhalten Zugriff auf den virtuellen Arbeitsplatz, ohne dass Unternehmensdaten zwangsläufig lokal gespeichert werden müssen.
Dadurch verändert sich das klassische VPN-Einwahlmodell deutlich.
Welche Vorteile kann ein Unternehmen durch die Ablösung des klassischen Benutzer-VPN erreichen?
Mögliche Vorteile sind:
- Weniger Abhängigkeit vom direkten Netzwerkzugang
- Vereinfachter Zugriff auf virtuelle Arbeitsplätze
- Zentrale Bereitstellung von Anwendungen
- Unterstützung hybrider Arbeitsmodelle
- Einheitliche Benutzerumgebungen
- Zentrale Verwaltung
- Reduzierung direkter Netzwerkfreigaben auf Endgeräten
- Flexible Skalierung bei steigender Benutzerzahl
Diese Vorteile hängen jedoch stark von der tatsächlichen Umsetzung ab.
Welche Nachteile und Grenzen gibt es?
Für eine realistische Bewertung müssen auch die Grenzen betrachtet werden.
Abhängigkeit von der Internetverbindung
Ohne stabile Verbindung leidet die Benutzererfahrung.
Azure-Kosten
Rechenleistung, Speicher, Netzwerk und Betrieb verursachen laufende Kosten.
Lizenzierung
Die Lizenzanforderungen müssen sorgfältig geprüft werden.
Komplexität
AVD vereinfacht nicht automatisch jede IT-Landschaft.
Lokale Anwendungen
Nicht jede Anwendung eignet sich für virtuelle Umgebungen.
Performance
Grafikintensive oder latenzkritische Anwendungen benötigen besondere Planung.
Drucker und Peripheriegeräte
Spezielle Hardware kann zusätzlichen Aufwand verursachen.
Spezialsoftware
Legacy-Anwendungen müssen vor einer Migration geprüft werden.
Netzwerkabhängigkeiten
Viele Ressourcen bleiben weiterhin von lokalen Netzwerken abhängig.
Administration und Monitoring
Session Hosts benötigen laufende Pflege, Überwachung und Sicherheitsupdates.
Wann sollte ein Unternehmen weiterhin VPN einsetzen?
VPN und Azure Virtual Desktop sind keine Gegenspieler.
Typische Einsatzbereiche für VPN bleiben:
- Direkter Zugriff auf interne Netzwerkressourcen
- Netzwerkadministration
- Zugriff auf bestimmte On-Premises-Anwendungen
- Site-to-Site-Verbindungen zwischen Standorten
- Hybride Azure-/On-Premises-Netzwerke
- Spezielle Compliance- oder Sicherheitsanforderungen
- Administrativer Zugriff auf Infrastrukturkomponenten
In vielen Projekten wird nicht „VPN oder AVD“, sondern „VPN und AVD“ die passende Antwort sein.
Welche Architektur ist für Unternehmen sinnvoll?
Modell A: AVD ohne klassischen Benutzer-VPN
Einsatzgebiet: Moderne Cloud-Arbeitsplätze
Vorteile:
- Einfacher Benutzerzugriff
- Zentrale Verwaltung
- Weniger direkte Netzwerkzugriffe
Grenzen:
- Abhängigkeit von der AVD-Architektur
- Nicht für alle Anwendungen geeignet
Modell B: AVD plus VPN
Einsatzgebiet: Gemischte Anwendungslandschaften
Vorteile:
- Hohe Flexibilität
- Unterstützung spezieller Anforderungen
Grenzen:
- Höhere Komplexität
Modell C: AVD plus hybride Azure-/On-Premises-Netzwerkarchitektur
Einsatzgebiet: Größere Unternehmensumgebungen
Vorteile:
- Integration bestehender Systeme
- Flexible Erweiterbarkeit
Grenzen:
- Höhere Planungs- und Betriebsanforderungen
Was sollten Unternehmen vor der Umstellung prüfen?
Checkliste
- Welche Anwendungen werden genutzt?
- Welche Systeme liegen On-Premises?
- Welche Benutzer benötigen Zugriff?
- Welche Geräte werden eingesetzt?
- Welche Identitätsplattform wird verwendet?
- Welche Sicherheitsrichtlinien existieren?
- Welche Netzwerkverbindungen werden benötigt?
- Welche Daten müssen erreichbar sein?
- Welche Compliance-Anforderungen bestehen?
- Wie sieht das Backup- und Recovery-Konzept aus?
- Wie werden Session Hosts administriert?
- Wie wird Monitoring umgesetzt?
- Welche Kosten entstehen?
Azure Virtual Desktop mit einem IT-Systemhaus planen
Die Entscheidung zwischen VPN, Azure Virtual Desktop und hybriden Netzwerkmodellen sollte niemals isoliert anhand eines einzelnen Produkts getroffen werden.
Benutzer, Anwendungen, Identitäten, Netzwerke, Sicherheitsanforderungen und bestehende Infrastruktur müssen gemeinsam betrachtet werden.
Dabei zeigt sich häufig, dass nicht die Technologie selbst die größte Herausforderung darstellt, sondern deren Integration in bestehende Unternehmensprozesse.
Im Rahmen von Azure-Projekten unterstützt network4you Unternehmen dabei, Azure- und Microsoft-Lösungen passend zur bestehenden IT-Infrastruktur zu planen, umzusetzen und zu betreiben.
Wer tiefer in Themen wie Cloud-Infrastruktur, virtuelle Arbeitsplätze und hybride Azure-Architekturen einsteigen möchte, findet weitere Informationen bei den Microsoft Azure Beratung und Cloud-Lösungen von network4you.
Als erfahrenes Systemhaus München unterstützt network4you Unternehmen bei der Planung moderner Cloud-, Netzwerk- und IT-Infrastrukturen sowie bei der Einführung hybrider Betriebsmodelle.
FAQ
Kann Azure Virtual Desktop einen VPN ersetzen?
In vielen Szenarien ja. Insbesondere dann, wenn Mitarbeiter vollständig innerhalb von Azure Virtual Desktop arbeiten. Nicht jede Netzwerkverbindung wird dadurch automatisch ersetzt.
Braucht Azure Virtual Desktop überhaupt ein VPN?
Für den normalen Benutzerzugriff meist nicht. Abhängig von der Architektur können jedoch VPN-Verbindungen zwischen Azure und lokalen Standorten erforderlich sein.
Ist Azure Virtual Desktop ohne VPN sicher?
Die Sicherheit hängt von Identitäten, MFA, Conditional Access, Berechtigungen, Netzwerksegmentierung und Monitoring ab – nicht allein vom Einsatz eines VPN.
Was ist der Unterschied zwischen AVD und einem VPN?
Ein VPN stellt Netzwerkzugriff bereit. Azure Virtual Desktop stellt einen virtuellen Arbeitsplatz bereit.
Wann ist ein VPN trotz Azure Virtual Desktop weiterhin notwendig?
Wenn Benutzer oder Administratoren direkten Zugriff auf lokale Ressourcen, Netzwerkgeräte oder spezielle On-Premises-Systeme benötigen.
Was ist RDP Shortpath?
RDP Shortpath ermöglicht unter bestimmten Voraussetzungen direkte UDP-basierte Verbindungen zwischen Client und Session Host und kann die Performance verbessern.
Eignet sich Azure Virtual Desktop für Homeoffice?
Ja. AVD wurde speziell für standortunabhängiges Arbeiten entwickelt und eignet sich für Homeoffice, Außendienst und hybride Arbeitsmodelle.
Kann AVD auf lokale Unternehmensanwendungen zugreifen?
Ja, sofern die erforderlichen Netzwerkverbindungen zwischen Azure und der lokalen Infrastruktur vorhanden sind.
Was kostet die Umstellung von VPN auf Azure Virtual Desktop?
Die Kosten hängen von Benutzeranzahl, Lizenzierung, Rechenleistung, Speicherbedarf, Netzwerkarchitektur und Betriebsmodell ab.
Fazit
Azure Virtual Desktop kann in bestimmten Unternehmensszenarien den klassischen Benutzer-VPN überflüssig machen, ist aber kein universeller Ersatz für jede VPN- oder Netzwerkverbindung.
Die entscheidende Frage ist daher nicht:
„VPN oder Azure Virtual Desktop?“
Sondern:
„Welche Ressourcen müssen Benutzer tatsächlich erreichen und welche Architektur bietet dafür das passende Sicherheits-, Zugriffs- und Betriebsmodell?“
Genau an diesem Punkt lohnt sich eine ganzheitliche Betrachtung von Anwendungen, Identitäten, Netzwerken und Sicherheitsanforderungen. network4you unterstützt Unternehmen dabei, Azure- und Microsoft-Lösungen passend zur bestehenden IT-Infrastruktur zu planen, umzusetzen und zu betreiben.