


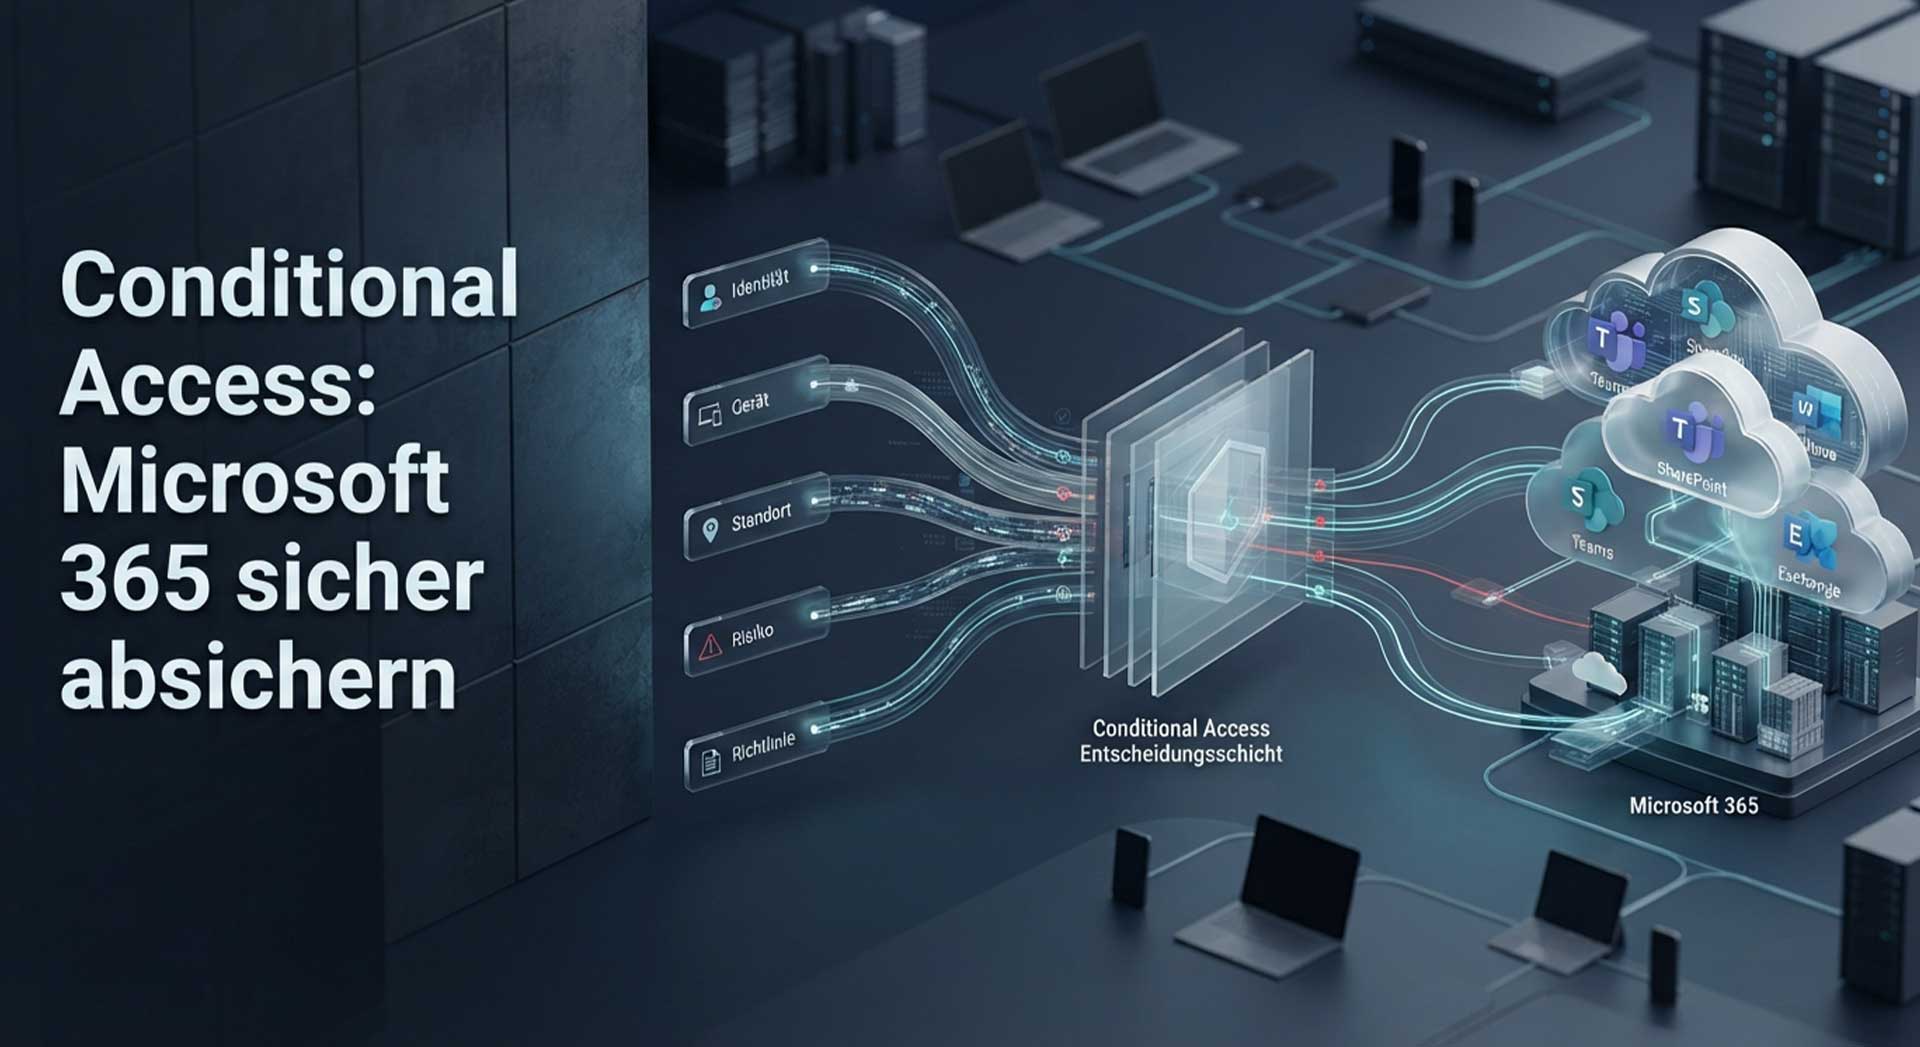
Conditional Access sollte mit einem klaren Zugriffsszenario, einer Pilotgruppe und einem geprüften Notfallzugang eingeführt werden. Eine neue Regel betrifft nicht nur Sicherheitseinstellungen. Sie kann die tägliche Arbeit mit E-Mail, Dokumenten und Fachanwendungen verändern. Deshalb gehört vor eine breite Aktivierung ein nachvollziehbarer Test.
Microsoft beschreibt Conditional Access als Steuerung, die unter anderem Benutzer, Gerät und weitere Signale für Zugriffsentscheidungen berücksichtigt. Welche Funktionen nutzbar sind, hängt von Lizenz und Konfiguration ab. Eine kopierte Richtlinie aus einem anderen Unternehmen ist deshalb noch kein geeignetes Konzept für die eigene Umgebung.
1. Das gewünschte Ergebnis in Alltagssprache beschreiben
Beginnen Sie nicht mit einer langen Liste technischer Bedingungen. Schreiben Sie zuerst auf, welchen Zugriff Sie regeln möchten. Beispielsweise: Bestimmte Geschäftsdaten sollen nur unter festgelegten Voraussetzungen von mobilen Geräten erreichbar sein. Danach wird geprüft, welche technische Umsetzung dafür geeignet ist.
Benennen Sie betroffene Benutzer, Anwendungen und Geräte. Halten Sie auch Ausnahmen fest, die fachlich erforderlich erscheinen. Eine Ausnahme ist zunächst eine offene Anforderung, keine automatisch erteilte Freigabe. Sie benötigt eine Begründung und einen Verantwortlichen.
Diese Beschreibung hilft bei der späteren Prüfung. Ein Test kann nur dann bestanden oder nicht bestanden sein, wenn das erwartete Verhalten vorher feststeht. „Wir wollten mehr Sicherheit“ lässt sich dagegen kaum als konkretes Ergebnis abnehmen.
2. Bestehende Regeln und Zugriffswege aufnehmen
Prüfen Sie vor einer Änderung, welche Richtlinien bereits gelten und welche anderen Schutzmechanismen eingesetzt werden. Mehrere Regeln können gemeinsam wirken. Eine neue Richtlinie muss deshalb im Zusammenhang betrachtet werden, nicht nur isoliert im Bearbeitungsfenster.
Erfassen Sie außerdem weniger sichtbare Arbeitsabläufe. Dazu gehören gemeinsam genutzte Geräte, mobile Anwendungen, externe Partner und technische Prozesse. Nicht jeder Zugriff läuft wie die normale Anmeldung eines Bürobenutzers ab. Unbekannte Abhängigkeiten sollten vor einer breiten Aktivierung geklärt werden.
Die vorhandenen Einstellungen werden dokumentiert, damit eine spätere Abweichung nachvollziehbar bleibt. Eine Beschreibung des Ausgangsstands unterstützt zugleich den Rückweg. Ohne sie ist schwer zu unterscheiden, welche Änderung ein neues Problem tatsächlich ausgelöst hat.
3. Lizenzrechte und Rollen vorab prüfen
Conditional Access und einzelne erweiterte Funktionen besitzen unterschiedliche Voraussetzungen. Prüfen Sie die für Ihre Benutzer und das konkrete Szenario erforderlichen Rechte anhand der aktuellen Microsoft-Bedingungen. Eine sichtbare Verwaltungsoption allein beweist noch keine passende Lizenzierung aller Betroffenen.
Auch die administrative Zuständigkeit muss geklärt sein. Wer darf eine Regel erstellen, wer kontrolliert die Auswirkungen und wer aktiviert sie? Diese Aufgaben sollten bewusst verteilt und dokumentiert werden. Ein gemeinsam genutztes, unklar verantwortetes Administratorkonto erschwert die Nachvollziehbarkeit.
Die Microsoft-365-Beratung von network4you bietet einen Einstieg, um solche Anforderungen im Zusammenhang mit der bestehenden Umgebung zu besprechen. Ein konkreter Eingriff sollte erst nach der Bestands- und Rechteprüfung geplant werden.
4. Einen geeigneten Notfallzugang vorbereiten
Eine fehlerhafte Regel kann reguläre Administratoren aussperren. Microsoft behandelt deshalb gesonderte Notfallzugänge als wichtigen Bestandteil der Planung. Diese müssen für das vorgesehene Szenario tatsächlich verwendbar und angemessen geschützt sein.
Ein irgendwo hinterlegtes Kennwort ist noch kein ausreichender Nachweis. Klären Sie Verantwortliche, sichere Aufbewahrung, zulässige Verwendung und Überwachung. Der Wiederanlauf darf nicht von genau der Abhängigkeit blockiert werden, deren Störung der Zugang überbrücken soll.
Dieser Leitfaden empfiehlt keine pauschale Abschaltung vorhandener Schutzmaßnahmen. Die konkrete Ausgestaltung muss anhand der Herstellerempfehlungen und der eigenen Sicherheitsvorgaben erfolgen. Änderungen an Konten oder Ausnahmen sollten nicht nebenbei während der Erstellung einer Richtlinie improvisiert werden.
Gerätestatus und Netzwerksignale richtig einordnen
Ein konformes Gerät erfüllt definierte Sicherheitsanforderungen.
Welche Anforderungen gelten, hängt von der jeweiligen Unternehmensrichtlinie ab.
Ein verwaltetes Gerät ist nicht automatisch ein konformes Gerät.
Management und Compliance sind miteinander verbunden, aber nicht identisch.
Conditional Access kann auch Informationen zum Standort beziehungsweise Netzwerk in Zugriffsentscheidungen einbeziehen.
Allerdings sollte eine standortbasierte Regel nicht als alleinige Sicherheitsstrategie betrachtet werden.
Standort ist deshalb ein Signal – aber kein vollständiger Vertrauensnachweis.
5. Eine Testmatrix statt nur einer Probe-Anmeldung verwenden
Wählen Sie repräsentative Kombinationen aus Benutzerrolle, Gerät, Anwendung und Zugriffssituation. Zu jeder Kombination wird vorher festgehalten, was erlaubt, zusätzlich verlangt oder blockiert werden soll. So entstehen überprüfbare Fälle.
Ein regulärer Mitarbeiter auf einem verwalteten Notebook kann einen anderen Test benötigen als ein externer Partner oder ein gemeinsamer Arbeitsplatz. Berücksichtigen Sie außerdem Wechsel zwischen Browser, Desktopanwendung und mobilem Zugriff, soweit diese im Unternehmen tatsächlich verwendet werden.
Testen Sie nicht nur den Normalfall. Ein neues Gerät, eine geänderte Anmeldung oder eine unerwartete Geräteeigenschaft kann ein anderes Verhalten auslösen. Welche Fälle wichtig sind, ergibt sich aus der Umgebung. Eine beliebige Musterliste ersetzt diese Auswahl nicht.
6. Beobachtungsmodus sinnvoll nutzen
Microsoft beschreibt Möglichkeiten wie Report-only, um Auswirkungen vor einer Aktivierung zu beurteilen. Dabei wird eine neue Regel nicht einfach mit einem vollständig abgeschlossenen Schutz gleichgesetzt. Der Beobachtungsstand muss ausgewertet und mit den erwarteten Fällen verglichen werden.
Ordnen Sie auffällige Ergebnisse einem konkreten Benutzer und Arbeitsablauf zu. Ein technischer Bericht allein erklärt nicht, ob eine angezeigte Abweichung gewollt ist. Hier müssen Administration und betroffener Bereich zusammenarbeiten.
Eine unauffällige Beobachtungsphase beweist außerdem nur das, was tatsächlich beobachtet wurde. Seltene Anwendungen oder besondere Arbeitstage können fehlen. Ergänzen Sie deshalb gezielte Tests. „Es hat niemand angerufen“ ist vor der Aktivierung kein belastbarer Abnahmenachweis.
7. Benutzer verständlich informieren
Beschreiben Sie, was sich für die betroffenen Personen ändert. Müssen sie eine zusätzliche Bestätigung durchführen, eine bestimmte Anwendung verwenden oder ihr Gerät vorher vorbereiten? Die Information sollte den tatsächlichen Ablauf erklären und keine abstrakte Sicherheitswerbung sein.
Nennen Sie den vorgesehenen Kontaktweg bei Problemen. Bitten Sie Benutzer um ungefährlichen Fehlerkontext wie Uhrzeit, Anwendung und sichtbare Meldung. Kennwörter, Bestätigungscodes oder vollständige vertrauliche Inhalte gehören nicht in einen ungeschützten Rückmeldekanal.
Eine gut informierte Pilotgruppe kann fachliche Auswirkungen genauer melden. Das unterstützt die Auswertung und verhindert unnötige Spekulationen. Ein Supportweg muss allerdings zu den tatsächlich vereinbarten Leistungen passen; dieser Beitrag verspricht keine bestimmte Erreichbarkeit oder Reaktionszeit.
8. Aktivierung mit Entscheidung und Rückweg verbinden
Vor der Aktivierung sollten die Testfälle ausgewertet, Einschränkungen geklärt und Verantwortliche erreichbar sein. Legen Sie fest, welche Befunde einen Halt oder eine Rücknahme auslösen. Die Entscheidung darf nicht allein davon abhängen, ob die neue Regel technisch gespeichert werden konnte.
Aktivieren Sie in einem abgestimmten Umfang und beobachten Sie die tatsächlich betroffenen Abläufe. Bei einer Störung ist zunächst festzustellen, welche Regel und welche Bedingungen relevant sind. Eine pauschale Deaktivierung mehrerer Schutzmechanismen kann die Fehlersuche zusätzlich erschweren.
Der Rückweg gehört in die Dokumentation. Ebenso wichtig ist der Umgang mit einer vorübergehenden Ausnahme: Zweck, Eigentümer und erneute Prüfung müssen bekannt sein. Sonst werden Ausnahmen dauerhaft, obwohl der ursprüngliche Anlass längst entfallen ist.
9. Nach der Einführung weiter pflegen
Zugriffsregeln verändern ihre Wirkung, wenn neue Anwendungen, Geräte oder Benutzergruppen hinzukommen. Prüfen Sie deshalb regelmäßig, ob die ursprünglichen Annahmen noch gelten. Ein Projektabschluss ist kein Ende der Verantwortung.
Ein kurzer Änderungsnachweis sollte Zweck, betroffenen Umfang, Test und Ergebnis enthalten. So kann die nächste zuständige Person nachvollziehen, warum eine Regel existiert. Das unterstützt eine geordnete Planung der IT-Sicherheit und reduziert die Abhängigkeit von Einzelwissen.
Checkliste für die Freigabe
| Prüffeld | Benötigtes Ergebnis |
|---|---|
| Ziel | Gewünschter Zugriff in Alltagssprache beschrieben |
| Bestand | Bestehende Regeln und wichtige Zugriffswege erfasst |
| Rechte | Lizenz- und Administrationsvoraussetzungen geprüft |
| Notfall | Geeigneter und getesteter Wiederanlauf vorgesehen |
| Test | Erlaubte und untersagte Szenarien nachvollziehbar geprüft |
| Information | Pilotgruppe und Rückmeldeweg vorbereitet |
| Änderung | Aktivierungsumfang, Haltkriterien und Rückweg dokumentiert |
Zugriffsregeln sind ein Teil der IT-Sicherheit. Der Leitfaden Zehn Fragen zur IT-Sicherheit im Mittelstand (PDF) hilft Ihnen, auch Zuständigkeiten, Datensicherung und das Vorgehen bei Störungen zu prüfen.
Häufige Fragen
Können wir eine bewährte Richtlinie einfach kopieren?
Sie kann als Ausgangspunkt dienen, muss aber zur eigenen Umgebung passen. Benutzer, Anwendungen, Geräte und Ausnahmen unterscheiden sich. Prüfen Sie daher Zweck und Auswirkungen anhand einer eigenen Testmatrix. Ein fremder erfolgreicher Einsatz ist kein Nachweis für Ihren Tenant.
Reicht Report-only als Sicherheitsmaßnahme?
Ein Beobachtungsmodus dient der Bewertung geplanter Auswirkungen. Er ist nicht mit einer wirksam aktivierten Schutzregel gleichzusetzen. Die Auswertung muss zeigen, ob die vorgesehenen Fälle richtig behandelt werden. Erst danach wird über die Aktivierung entschieden.
Ist ein Notfallkonto automatisch unsicher?
Entscheidend sind Ausgestaltung, Schutz, Überwachung und zulässige Verwendung. Der Zugang soll einen definierten Wiederanlauf ermöglichen, ohne unkontrolliert zum normalen Administrationsweg zu werden. Folgen Sie den aktuellen Herstellerempfehlungen und den eigenen Sicherheitsvorgaben.
Welche Informationen helfen beim ersten Gespräch?
Nennen Sie den gewünschten Zugriff, verwendete Anwendungen und betroffene Benutzergruppen. Beschreiben Sie bekannte Sonderfälle und vorhandene Regeln, soweit bekannt. Senden Sie keine Zugangsdaten oder Bestätigungscodes. Ein fachlich verständliches Ziel ist für den Einstieg besonders hilfreich.
Nächster Schritt
Vorhaben unverbindlich besprechen oder 089 7412060 anrufen. Umfang und Vorgehen werden anhand der konkreten Umgebung geklärt. Eine bestimmte Schutzwirkung oder ein störungsfreier Rollout wird damit nicht pauschal zugesagt.
Sie möchten Anmeldungen und Zugriffe in Ihrer Organisation überprüfen? Unsere Microsoft-Entra-ID-Beratung in München verbindet lokale Verzeichnisse, Administratorrollen und die geplanten Zugriffsregeln. Beschreiben Sie Ihre betroffenen Anwendungen und Nutzergruppen, damit wir den passenden Prüfumfang gemeinsam eingrenzen können.
Herstellerquellen
Quellenstand: 5. November 2026. Lizenzrechte, Richtlinienfunktionen und Herstellerempfehlungen sind vor der Umsetzung erneut zu prüfen.