Ein Unternehmen führt regelmäßig einen Vulnerability Scan durch. Die gefundenen Sicherheitslücken werden bewertet, kritische Systeme aktualisiert und die Ergebnisse dokumentiert. Auf dem Papier sieht die IT-Sicherheit damit ordentlich aus.
Dann kommt die Frage auf:
Reicht das eigentlich aus – oder braucht das Unternehmen zusätzlich einen Penetrationstest?
Die kurze Antwort lautet: Ein Vulnerability Scan und ein Penetrationstest verfolgen unterschiedliche Ziele.
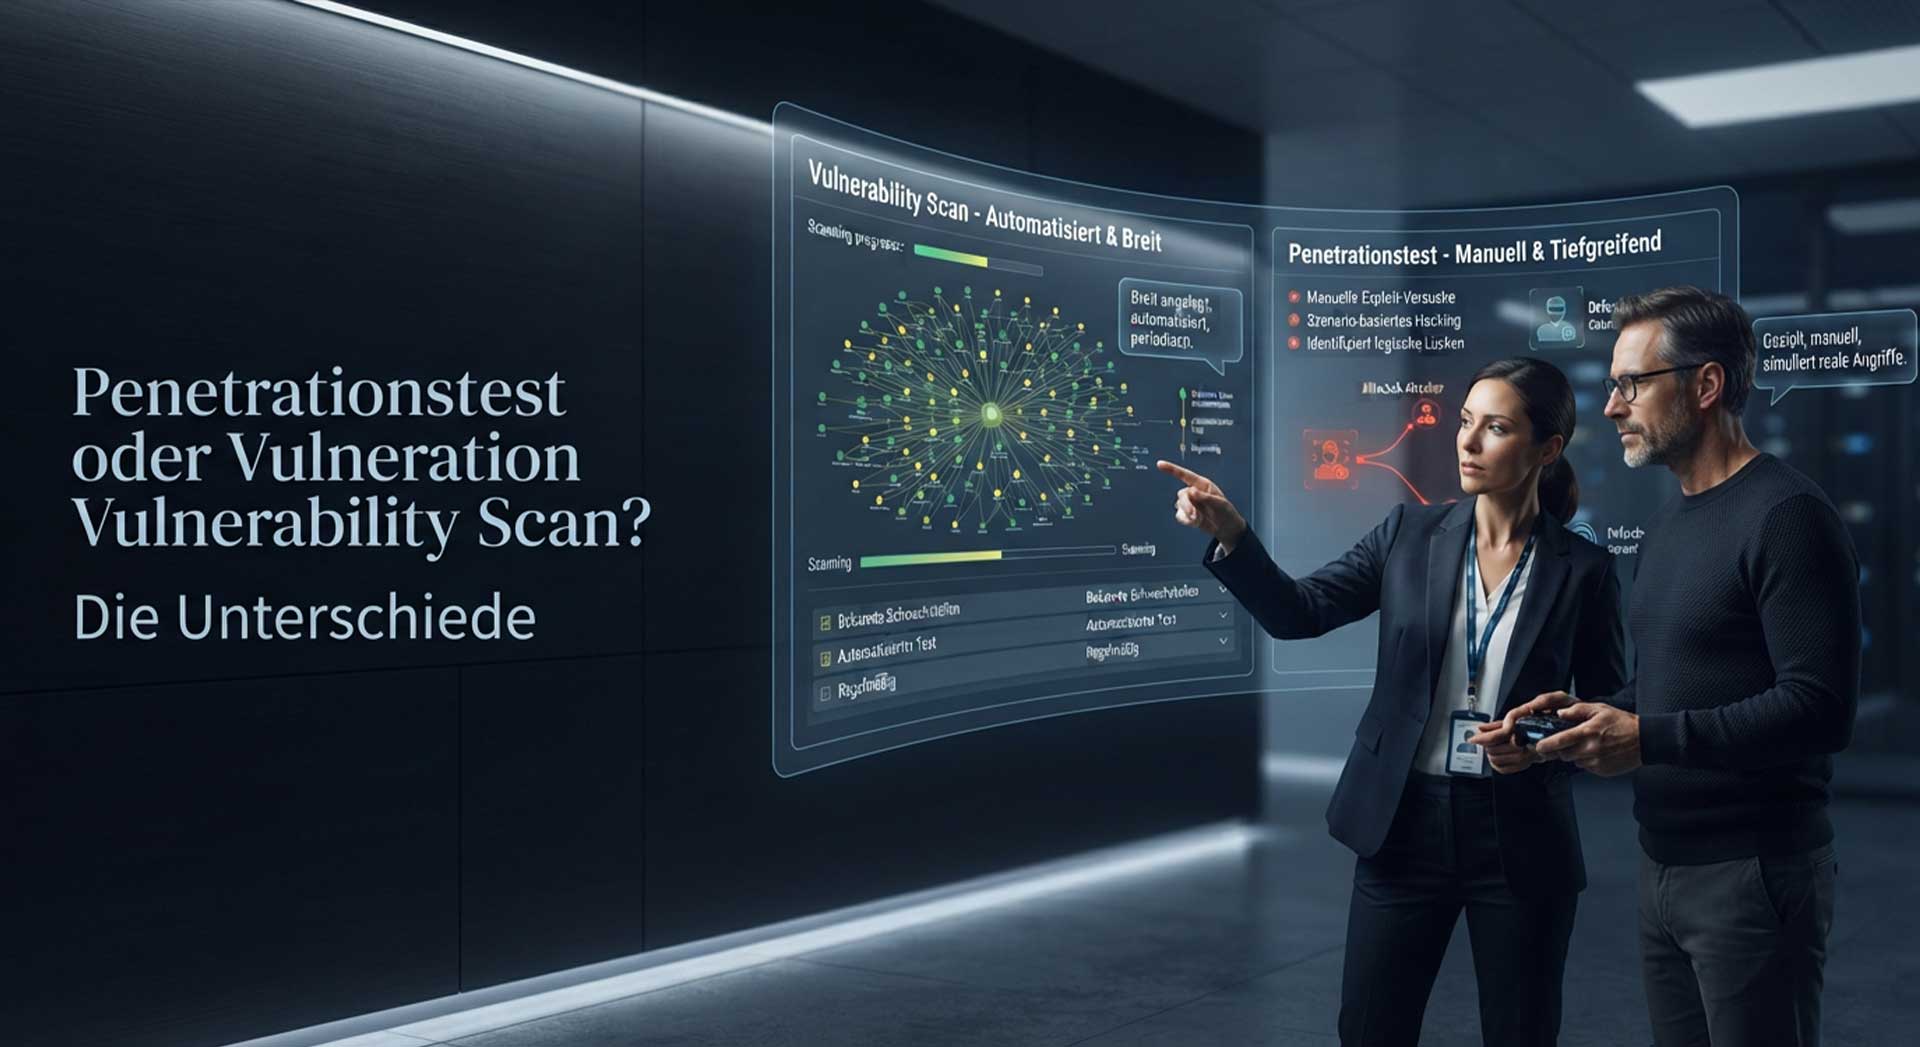
Ein Vulnerability Scan sucht automatisiert nach bekannten Schwachstellen. Ein Penetrationstest geht deutlich weiter: Dabei wird kontrolliert versucht, Schwachstellen miteinander zu verbinden und unter definierten Bedingungen auszunutzen.
Das ist ein wichtiger Unterschied. Denn eine einzelne Sicherheitslücke bedeutet nicht automatisch, dass ein Angreifer tatsächlich Zugriff auf ein System bekommt. Umgekehrt kann eine scheinbar unkritische Schwachstelle in Kombination mit einer Fehlkonfiguration, einem gestohlenen Zugang oder einer weiteren Lücke plötzlich einen realistischen Angriffsweg eröffnen.
Für Unternehmen stellt sich deshalb weniger die Frage „Penetrationstest oder Vulnerability Scan?“, sondern vielmehr:
Welche Methode benötigen wir zu welchem Zeitpunkt und für welches Risiko?
Was ist ein Vulnerability Scan?
Ein Vulnerability Scan ist eine automatisierte Sicherheitsprüfung von IT-Systemen.
Dabei werden beispielsweise Server, Netzwerkgeräte, Anwendungen oder andere erreichbare Systeme auf bekannte Schwachstellen untersucht.
Ein Scanner kann unter anderem prüfen:
- ob bekannte Sicherheitslücken vorhanden sind,
- welche Softwareversionen eingesetzt werden,
- ob Systeme veraltete Komponenten verwenden,
- ob bestimmte Dienste unnötig erreichbar sind,
- ob bekannte Fehlkonfigurationen vorliegen,
- ob unsichere Protokolle verwendet werden,
- oder ob bestimmte Sicherheitsupdates fehlen.
Das Ergebnis ist normalerweise eine Liste potenzieller Schwachstellen, die nach Schweregrad und anderen Kriterien bewertet werden.
Ein Vulnerability Scan kann damit sehr schnell einen Überblick über den technischen Sicherheitszustand einer Umgebung liefern.
Genau darin liegt seine Stärke.
Was ein Vulnerability Scan besonders gut kann
Stellen wir uns ein Unternehmen mit 250 Servern, mehreren Firewalls, zahlreichen Netzwerkgeräten und einer Reihe öffentlich erreichbarer Webanwendungen vor.
Eine manuelle Prüfung jedes einzelnen Systems wäre enorm aufwendig.
Ein automatisierter Scanner kann dagegen regelmäßig die gesamte Umgebung überprüfen und Veränderungen erkennen.
Das ist besonders hilfreich für:
Regelmäßige Sicherheitskontrollen
Neue Schwachstellen können nach einem Scan schneller erkannt werden.
Patch-Management
Unternehmen erhalten Hinweise darauf, welche Systeme möglicherweise veraltete Software oder bekannte Schwachstellen aufweisen.
Übersicht über die Angriffsfläche
Ein Scan kann dabei helfen, Systeme und Dienste sichtbar zu machen, die möglicherweise unnötig erreichbar sind.
Kontinuierliche Überwachung
Ein einzelner Sicherheitstest zeigt nur einen bestimmten Zeitpunkt. Regelmäßige Scans ermöglichen dagegen eine Entwicklung über einen längeren Zeitraum.
Gerade in größeren IT-Umgebungen ist diese regelmäßige Kontrolle wertvoll.
Ein Scan ist aber kein Beweis für Sicherheit
Hier liegt einer der wichtigsten Punkte.
Ein Vulnerability Scan kann zeigen, dass bestimmte bekannte Schwachstellen nicht gefunden wurden.
Er kann jedoch nicht daraus ableiten:
„Unsere Systeme können nicht erfolgreich angegriffen werden.“
Das wäre eine falsche Schlussfolgerung.
Ein Scanner arbeitet mit definierten Prüfmethoden und bekannten Mustern. Ein menschlicher Angreifer denkt dagegen nicht nur in einzelnen Schwachstellen.
Er sucht nach Zusammenhängen.
Ein Beispiel:
Ein öffentlich erreichbarer Dienst weist eine mittelgradige Schwachstelle auf. Für sich betrachtet scheint sie nicht besonders kritisch zu sein.
Zusätzlich existiert jedoch ein schwach geschütztes Benutzerkonto.
Ein weiterer Dienst verwendet eine fehlerhafte Berechtigungskonfiguration.
Zusammen können diese drei Faktoren möglicherweise einen Angriffspfad ergeben, der aus der isolierten Betrachtung der einzelnen Schwachstellen nicht offensichtlich ist.
Genau an diesem Punkt kommt der Penetrationstest ins Spiel.
Was ist ein Penetrationstest?
Ein Penetrationstest, kurz Pentest, ist eine kontrollierte Sicherheitsüberprüfung, bei der Sicherheitsexperten versuchen, Schwachstellen unter definierten Rahmenbedingungen tatsächlich auszunutzen.
Dabei geht es nicht nur darum, eine Liste bekannter Schwachstellen zu erzeugen.
Die zentrale Frage lautet:
Was könnte ein Angreifer mit den vorhandenen Schwachstellen tatsächlich erreichen?
Ein Penetrationstest kann beispielsweise untersuchen, ob sich ein Angreifer:
- unberechtigt Zugang zu einem System verschaffen kann,
- von einem kompromittierten System weiterbewegen kann,
- Berechtigungen ausweiten kann,
- auf sensible Informationen zugreifen kann,
- Sicherheitsmechanismen umgehen kann,
- oder mehrere Schwachstellen zu einem realistischen Angriffspfad verbinden kann.
Der entscheidende Unterschied ist also die Perspektive.
Der Vulnerability Scan fragt eher:
„Welche bekannten Schwachstellen gibt es?“
Der Penetrationstest fragt:
„Was kann ein Angreifer daraus machen?“
Penetrationstest vs. Vulnerability Scan im direkten Vergleich
| Merkmal | Vulnerability Scan | Penetrationstest |
|---|---|---|
| Automatisierung | hoch | teilweise, aber stark manuell |
| Menschliche Analyse | begrenzt | zentraler Bestandteil |
| Suche nach bekannten Schwachstellen | sehr gut | ja |
| Ausnutzung von Schwachstellen | begrenzt bzw. kontrolliert | Bestandteil des Tests |
| Kombination mehrerer Schwachstellen | eingeschränkt | wichtiger Bestandteil |
| Realistische Angriffsszenarien | begrenzt | stärker im Fokus |
| Geschwindigkeit | relativ hoch | deutlich aufwendiger |
| Regelmäßige Durchführung | sehr geeignet | eher in definierten Intervallen |
| Ergebnis | Schwachstellenübersicht | Angriffspfade und konkrete Risiken |
| Ziel | Schwachstellen erkennen | reale Angriffswege bewerten |
Beide Methoden sind also nicht direkte Alternativen.
Sie ergänzen sich.
Warum ein Penetrationstest mehr als ein automatisierter Scan ist
Ein professioneller Pentester betrachtet die IT-Umgebung aus einer anderen Perspektive.
Er kennt nicht nur Schwachstellenlisten, sondern versucht zu verstehen, wie Systeme miteinander verbunden sind.
Dabei können beispielsweise folgende Fragen relevant werden:
Welche Systeme sind von außen erreichbar?
Welche Informationen lassen sich über öffentlich zugängliche Dienste gewinnen?
Welche Benutzerkonten sind vorhanden?
Welche Authentifizierungsmechanismen werden eingesetzt?
Welche Systeme vertrauen einander?
Welche Berechtigungen besitzt ein kompromittiertes Konto?
Kann ein Angreifer von einem System zu einem anderen gelangen?
Gibt es Wege, Berechtigungen auszuweiten?
Eine solche Untersuchung erfordert Erfahrung, Kontext und Interpretation.
Deshalb kann ein Penetrationstest Ergebnisse liefern, die ein automatisierter Scan allein nicht erzeugen würde.
Ein Beispiel aus der Praxis
Nehmen wir ein mittelständisches Unternehmen mit einer öffentlich erreichbaren Webanwendung.
Ein Vulnerability Scan erkennt:
- eine veraltete Softwarekomponente,
- eine Fehlkonfiguration,
- einen öffentlich erreichbaren Dienst.
Alle drei Punkte werden dokumentiert.
Ein Pentester untersucht anschließend, ob sich diese Schwachstellen miteinander verbinden lassen.
Dabei stellt sich beispielsweise heraus, dass die Fehlkonfiguration den Zugriff auf eine bestimmte Funktion ermöglicht. Diese Funktion liefert wiederum Informationen, die für einen weiteren Angriff verwendet werden könnten.
Der einzelne Scanbefund war also nur ein Teil des Problems.
Der Pentest zeigt den möglichen Angriffspfad.
Genau diese Perspektive ist für Unternehmen häufig besonders wertvoll.
Welche Variante ist teurer?
Ein Vulnerability Scan ist in der Regel günstiger als ein umfassender Penetrationstest.
Das liegt unter anderem daran, dass ein großer Teil der Prüfung automatisiert durchgeführt werden kann.
Ein Pentest benötigt dagegen qualifizierte Experten, Vorbereitung, manuelle Tests, Analyse und anschließend eine strukturierte Dokumentation.
Der Preis hängt unter anderem davon ab:
- wie groß die Umgebung ist,
- wie viele IP-Adressen getestet werden,
- wie viele Anwendungen beteiligt sind,
- ob interne oder externe Systeme geprüft werden,
- ob Webanwendungen dazugehören,
- ob Social Engineering Bestandteil des Auftrags ist,
- wie tief die Prüfung gehen soll,
- und wie umfangreich der Abschlussbericht sein muss.
Ein Vergleich allein über den Preis greift deshalb zu kurz.
Die entscheidende Frage ist:
Welches Risiko soll mit der Prüfung reduziert werden?
Wann reicht ein Vulnerability Scan?
Ein regelmäßiger Vulnerability Scan kann beispielsweise sinnvoll sein, wenn ein Unternehmen:
- seine Systeme kontinuierlich überwachen möchte,
- ein strukturiertes Patch-Management unterstützt,
- bekannte Schwachstellen schnell erkennen will,
- eine große IT-Umgebung regelmäßig überprüfen muss,
- Änderungen an der Infrastruktur kontrollieren möchte,
- oder eine laufende Sicherheitsbasis schaffen will.
Für viele Unternehmen sollte ein regelmäßiger Scan deshalb zum normalen Security-Betrieb gehören.
Er ersetzt jedoch nicht automatisch eine tiefere Sicherheitsprüfung.
Wann ist ein Penetrationstest sinnvoll?
Ein Pentest kann besonders interessant sein, wenn ein Unternehmen wissen möchte, ob sich konkrete Angriffsszenarien tatsächlich umsetzen lassen.
Typische Anlässe sind:
- eine neue Webanwendung,
- eine größere Infrastrukturänderung,
- die Einführung neuer Remote-Access-Lösungen,
- eine Cloud-Migration,
- die Zusammenlegung von Netzwerken,
- eine neue externe Schnittstelle,
- ein sicherheitskritisches Projekt,
- eine Überprüfung der externen Angriffsfläche,
- oder die Vorbereitung auf bestimmte Compliance-Anforderungen.
Auch nach größeren Änderungen kann ein Pentest sinnvoll sein.
Denn eine technisch korrekte Änderung kann neue Angriffsmöglichkeiten schaffen, die vorher nicht vorhanden waren.
Externer oder interner Penetrationstest?
Nicht jeder Pentest untersucht dieselbe Perspektive.
Externer Penetrationstest
Hier wird die Umgebung aus Sicht eines externen Angreifers betrachtet.
Im Fokus stehen beispielsweise:
- öffentliche IP-Adressen,
- Firewalls,
- VPN-Zugänge,
- Webanwendungen,
- Mail-Systeme,
- externe Dienste,
- öffentlich erreichbare Schnittstellen.
Die zentrale Frage lautet:
Was kann ein Angreifer aus dem Internet erreichen?
Interner Penetrationstest
Bei einem internen Test wird dagegen untersucht, was nach einem initialen Zugriff innerhalb des Unternehmensnetzes möglich wäre.
Das kann beispielsweise relevant sein, wenn ein Angreifer bereits einen Arbeitsplatz kompromittiert hat.
Dann werden unter anderem untersucht:
- interne Netzwerksegmentierung,
- Berechtigungen,
- Active Directory,
- Serverzugriffe,
- Benutzerkonten,
- laterale Bewegungen,
- privilegierte Systeme.
Die Perspektive ist deshalb eine andere.
Ein Unternehmen kann bei einem externen Test gut geschützt erscheinen und trotzdem intern Schwachstellen aufweisen.
Warum Active Directory bei internen Tests besonders interessant ist
In vielen mittelständischen Unternehmen bildet Active Directory weiterhin eine zentrale Grundlage der IT.
Benutzer, Computer, Gruppen und Berechtigungen sind miteinander verbunden.
Eine Fehlkonfiguration kann deshalb Auswirkungen auf zahlreiche Systeme haben.
Bei einem internen Pentest kann beispielsweise untersucht werden, ob ein Angreifer von einem kompromittierten Arbeitsplatz aus weitere Systeme erreichen oder seine Berechtigungen ausweiten könnte.
Dabei geht es nicht darum, möglichst viele Systeme „kaputt zu testen“.
Ein seriöser Test arbeitet innerhalb eines vorher definierten Rahmens.
Webanwendung, Netzwerk oder Cloud?
Auch der Begriff Penetrationstest beschreibt nicht nur eine einzige Art von Prüfung.
Je nach Ziel können unterschiedliche Bereiche untersucht werden.
Web Application Penetration Test
Hier steht eine Webanwendung im Mittelpunkt.
Untersucht werden beispielsweise Authentifizierung, Sitzungsverwaltung, Zugriffskontrollen, Eingabeverarbeitung und andere sicherheitsrelevante Funktionen.
Network Penetration Test
Dabei werden Netzwerk- und Infrastrukturkomponenten untersucht.
Internal Pentest
Hier steht die Sicherheit innerhalb der Unternehmensumgebung im Vordergrund.
External Pentest
Dieser betrachtet die von außen erreichbare Angriffsfläche.
Cloud Penetration Test
Bei Cloud-Umgebungen können je nach Architektur Identitäten, Konfigurationen, Schnittstellen, Anwendungen und weitere Komponenten relevant sein.
Ein Cloud-Pentest sollte dabei immer zur tatsächlichen Cloud-Architektur passen.
Was ist ein Red Team Test?
Ein Red Team Test geht in der Regel noch weiter.
Dabei wird ein realistischeres Angriffsszenario simuliert. Ziel ist nicht nur die Identifikation einzelner technischer Schwachstellen, sondern die Überprüfung, wie gut ein Unternehmen einen komplexeren Angriff erkennen und darauf reagieren kann.
Neben technischen Maßnahmen können dabei – abhängig vom vereinbarten Umfang – auch Prozesse und menschliche Faktoren eine Rolle spielen.
Ein Red Team Test ist deshalb nicht einfach ein „größerer Vulnerability Scan“.
Er verfolgt ein anderes Ziel.
Warum der Abschlussbericht eines Pentests entscheidend ist
Ein guter Penetrationstest endet nicht mit:
„Wir haben drei Schwachstellen gefunden.“
Für Unternehmen ist entscheidend, was daraus folgt.
Ein professioneller Bericht sollte deshalb möglichst klar zeigen:
- welche Schwachstelle gefunden wurde,
- welches System betroffen ist,
- wie das Risiko einzuschätzen ist,
- welcher Angriffspfad möglich war,
- welche Auswirkungen entstehen könnten,
- welche Maßnahmen empfohlen werden,
- und welche Punkte zuerst behoben werden sollten.
Besonders hilfreich sind nachvollziehbare technische Belege.
Gleichzeitig sollte das Ergebnis auch für die Unternehmensleitung verständlich sein.
Denn Cybersecurity ist nicht ausschließlich ein Thema für Administratoren.
Was Unternehmen nach einem Pentest tun sollten
Der Pentest selbst reduziert noch kein Risiko.
Er liefert Erkenntnisse.
Die eigentliche Sicherheitsverbesserung beginnt danach.
Gefundene Schwachstellen sollten priorisiert und behoben werden.
Dabei sollte nicht ausschließlich der technische Schweregrad betrachtet werden.
Ein weniger kritischer Fehler auf einem geschäftskritischen System kann für das Unternehmen relevanter sein als eine technisch schwerwiegende Schwachstelle auf einem isolierten Testsystem.
Eine sinnvolle Priorisierung berücksichtigt deshalb mindestens:
- technische Kritikalität,
- Erreichbarkeit,
- betroffene Daten,
- Geschäftsbedeutung,
- mögliche Angriffsketten,
- vorhandene Schutzmaßnahmen.
Retest: Wurde die Schwachstelle wirklich behoben?
Nach der Behebung wichtiger Schwachstellen sollte geprüft werden, ob die Maßnahme tatsächlich funktioniert.
Genau hier kommt ein Retest ins Spiel.
Dabei wird kontrolliert, ob ein zuvor möglicher Angriff weiterhin funktioniert.
Das ist wichtig, weil eine scheinbare Behebung nicht immer das ursprüngliche Problem vollständig beseitigt.
Ein Sicherheitsprozess sollte daher nicht mit dem Abschlussbericht enden:
Test → Behebung → Retest → Dokumentation
So wird aus einer einmaligen Prüfung ein nachvollziehbarer Verbesserungsprozess.
Wie oft sollte ein Unternehmen testen?
Eine pauschale Zahl für jedes Unternehmen gibt es nicht.
Ein Vulnerability Scan eignet sich aufgrund seines automatisierten Charakters eher für regelmäßige Wiederholungen.
Ein umfassender Penetrationstest ist dagegen aufwendiger und wird typischerweise anlassbezogen oder in definierten Intervallen durchgeführt.
Entscheidend sind beispielsweise:
- Größe der IT-Umgebung,
- Branche,
- Risikoprofil,
- externe Erreichbarkeit,
- Veränderungsgeschwindigkeit,
- Compliance-Anforderungen,
- Kritikalität der Anwendungen.
Besonders nach größeren Veränderungen sollte geprüft werden, ob eine erneute Sicherheitsprüfung sinnvoll ist.
Der beste Ansatz ist häufig eine Kombination
Für viele Unternehmen lautet die praktische Antwort daher nicht:
Vulnerability Scan oder Penetrationstest?
Sondern:
Vulnerability Scan und Penetrationstest.
Der Scan liefert kontinuierlich Informationen über bekannte Schwachstellen.
Der Penetrationstest prüft tiefer, ob sich daraus realistische Angriffsmöglichkeiten ergeben.
Vereinfacht gesagt:
Vulnerability Scan = Wo gibt es potenzielle Schwachstellen?
Penetrationstest = Was kann ein Angreifer mit diesen Schwachstellen tatsächlich erreichen?
Beide Perspektiven sind wichtig.
So kann ein sinnvoller Security-Prozess aussehen
Ein Unternehmen kann seine Sicherheitsprüfung beispielsweise als kontinuierlichen Prozess aufbauen:
Asset-Inventar
Welche Systeme und Anwendungen existieren überhaupt?
Vulnerability Scanning
Welche bekannten Schwachstellen und Fehlkonfigurationen sind vorhanden?
Priorisierung
Welche Findings sind für das Unternehmen tatsächlich relevant?
Patchen und Hardening
Welche Maßnahmen können kurzfristig umgesetzt werden?
Penetrationstest
Welche realistischen Angriffspfade bleiben bestehen?
Behebung
Welche Schwachstellen müssen technisch oder organisatorisch beseitigt werden?
Retest
Sind die Probleme tatsächlich behoben?
Kontinuierliches Monitoring
Was verändert sich in den folgenden Monaten?
Damit wird Security nicht zu einer einmaligen Prüfung, sondern zu einem laufenden Prozess.
Was Unternehmen bei der Auswahl eines Pentests beachten sollten
Ein Penetrationstest ist nur so aussagekräftig wie sein Umfang.
Vor der Beauftragung sollte deshalb klar definiert sein:
Was wird getestet?
IP-Adressen, Anwendungen, Cloud-Ressourcen, interne Systeme oder bestimmte Geschäftsprozesse?
Was darf getestet werden?
Nicht jede Methode ist in einer produktiven Umgebung ohne Weiteres vertretbar.
Wann darf getestet werden?
Ein Test während kritischer Geschäftszeiten kann andere Risiken erzeugen als ein klar definiertes Wartungsfenster.
Was ist ausgeschlossen?
Auch Ausschlüsse sollten dokumentiert sein.
Wie wird mit kritischen Funden umgegangen?
Es sollte vorher klar sein, wie ein Tester bei einem unmittelbar gefährlichen Sicherheitsproblem reagiert.
Eine saubere Definition des Scopes schützt sowohl das Unternehmen als auch das Testteam.
Fazit: Zwei Methoden, zwei unterschiedliche Fragen
Ein Vulnerability Scan und ein Penetrationstest sind keine konkurrierenden Produkte für dasselbe Problem.
Sie beantworten unterschiedliche Fragen.
Der Vulnerability Scan eignet sich hervorragend dafür, bekannte technische Schwachstellen regelmäßig und möglichst flächendeckend zu erkennen.
Der Penetrationstest geht einen Schritt weiter und untersucht, ob sich Schwachstellen unter realistischen Bedingungen zu einem erfolgreichen Angriff verbinden lassen.
Für Unternehmen bedeutet das:
Ein sauberer Vulnerability Scan ist wichtig – aber er ist kein Beweis dafür, dass die IT nicht erfolgreich angegriffen werden kann.
Umgekehrt ist ein Pentest keine dauerhafte Sicherheitsgarantie.
Zwischen zwei Tests können neue Schwachstellen entstehen, Systeme verändert werden oder neue Angriffsmethoden auftauchen.
Die sinnvollste Sicherheitsstrategie besteht deshalb aus mehreren Ebenen: kontinuierliches Vulnerability Management, konsequentes Patch- und Berechtigungsmanagement, regelmäßige technische Prüfungen und – abhängig vom Risiko – gezielte Penetrationstests.
Die entscheidende Frage ist nicht, welcher Test „besser“ ist.
Sondern:
Welche Sicherheitsfrage muss Ihr Unternehmen gerade beantworten?
FAQ: Penetrationstest und Vulnerability Scan
Was ist der wichtigste Unterschied zwischen Penetrationstest und Vulnerability Scan?
Ein Vulnerability Scan sucht hauptsächlich automatisiert nach bekannten Schwachstellen. Ein Penetrationstest untersucht zusätzlich, ob Schwachstellen tatsächlich ausgenutzt und zu realistischen Angriffspfaden verbunden werden können.
Reicht ein Vulnerability Scan für kleine Unternehmen?
Ein regelmäßiger Scan kann auch für kleine Unternehmen eine wichtige Grundlage des Vulnerability Managements sein. Ob zusätzlich ein Penetrationstest erforderlich ist, hängt unter anderem von der externen Angriffsfläche, den geschäftskritischen Anwendungen und dem individuellen Risikoprofil ab.
Kann ein Penetrationstest einen Vulnerability Scan ersetzen?
In der Regel sollte ein Pentest nicht als dauerhafter Ersatz für regelmäßiges Vulnerability Management betrachtet werden. Beide Verfahren haben unterschiedliche Ziele und können sich sinnvoll ergänzen.
Wie lange dauert ein Penetrationstest?
Das hängt stark vom Umfang ab. Ein begrenzter Test einer einzelnen Webanwendung ist deutlich anders zu planen als ein umfassender interner und externer Infrastrukturtest.
Was kostet ein Penetrationstest?
Die Kosten hängen unter anderem vom Umfang, der Anzahl der Systeme, den Anwendungen, der Testtiefe und dem erforderlichen Bericht ab. Ein seriöses Angebot sollte deshalb auf einem klar definierten Scope basieren und nicht nur auf einer pauschalen Anzahl von Systemen.
Wie oft sollte ein Vulnerability Scan durchgeführt werden?
Die Häufigkeit sollte zur Dynamik der IT-Umgebung passen. Infrastrukturen mit häufigen Änderungen benötigen eine engmaschigere Kontrolle als sehr statische Umgebungen. Wichtig ist vor allem, neue Systeme und Änderungen zeitnah zu erfassen.
Wann sollte ein Unternehmen einen Penetrationstest durchführen?
Ein Pentest kann insbesondere vor oder nach größeren IT-Veränderungen, bei neuen externen Anwendungen, nach umfangreichen Infrastrukturänderungen oder im Rahmen bestimmter Sicherheits- und Compliance-Anforderungen sinnvoll sein.
Was passiert nach einem Penetrationstest?
Die gefundenen Schwachstellen werden bewertet und behoben. Anschließend kann ein Retest überprüfen, ob die relevanten Angriffsmöglichkeiten tatsächlich beseitigt wurden.
Ist ein Penetrationstest eine Garantie gegen Cyberangriffe?
Nein. Ein Pentest untersucht einen definierten Umfang zu einem bestimmten Zeitpunkt. Neue Schwachstellen, Konfigurationsänderungen oder neue Angriffstechniken können später neue Risiken erzeugen.
Was ist für Unternehmen wichtiger: Scan oder Pentest?
Die beiden Verfahren erfüllen unterschiedliche Aufgaben. Ein regelmäßiger Vulnerability Scan unterstützt die kontinuierliche Suche nach bekannten Schwachstellen. Ein Penetrationstest liefert dagegen eine tiefere Bewertung konkreter Angriffsmöglichkeiten. Welche Kombination sinnvoll ist, hängt von der jeweiligen IT-Umgebung und dem Risikoprofil ab.