Es gibt IT-Probleme, die sofort auffallen: Ein Server fällt aus, eine Anwendung funktioniert nicht mehr oder ein Backup schlägt fehl. Und dann gibt es Systeme, die jahrelang unbemerkt weiterlaufen.
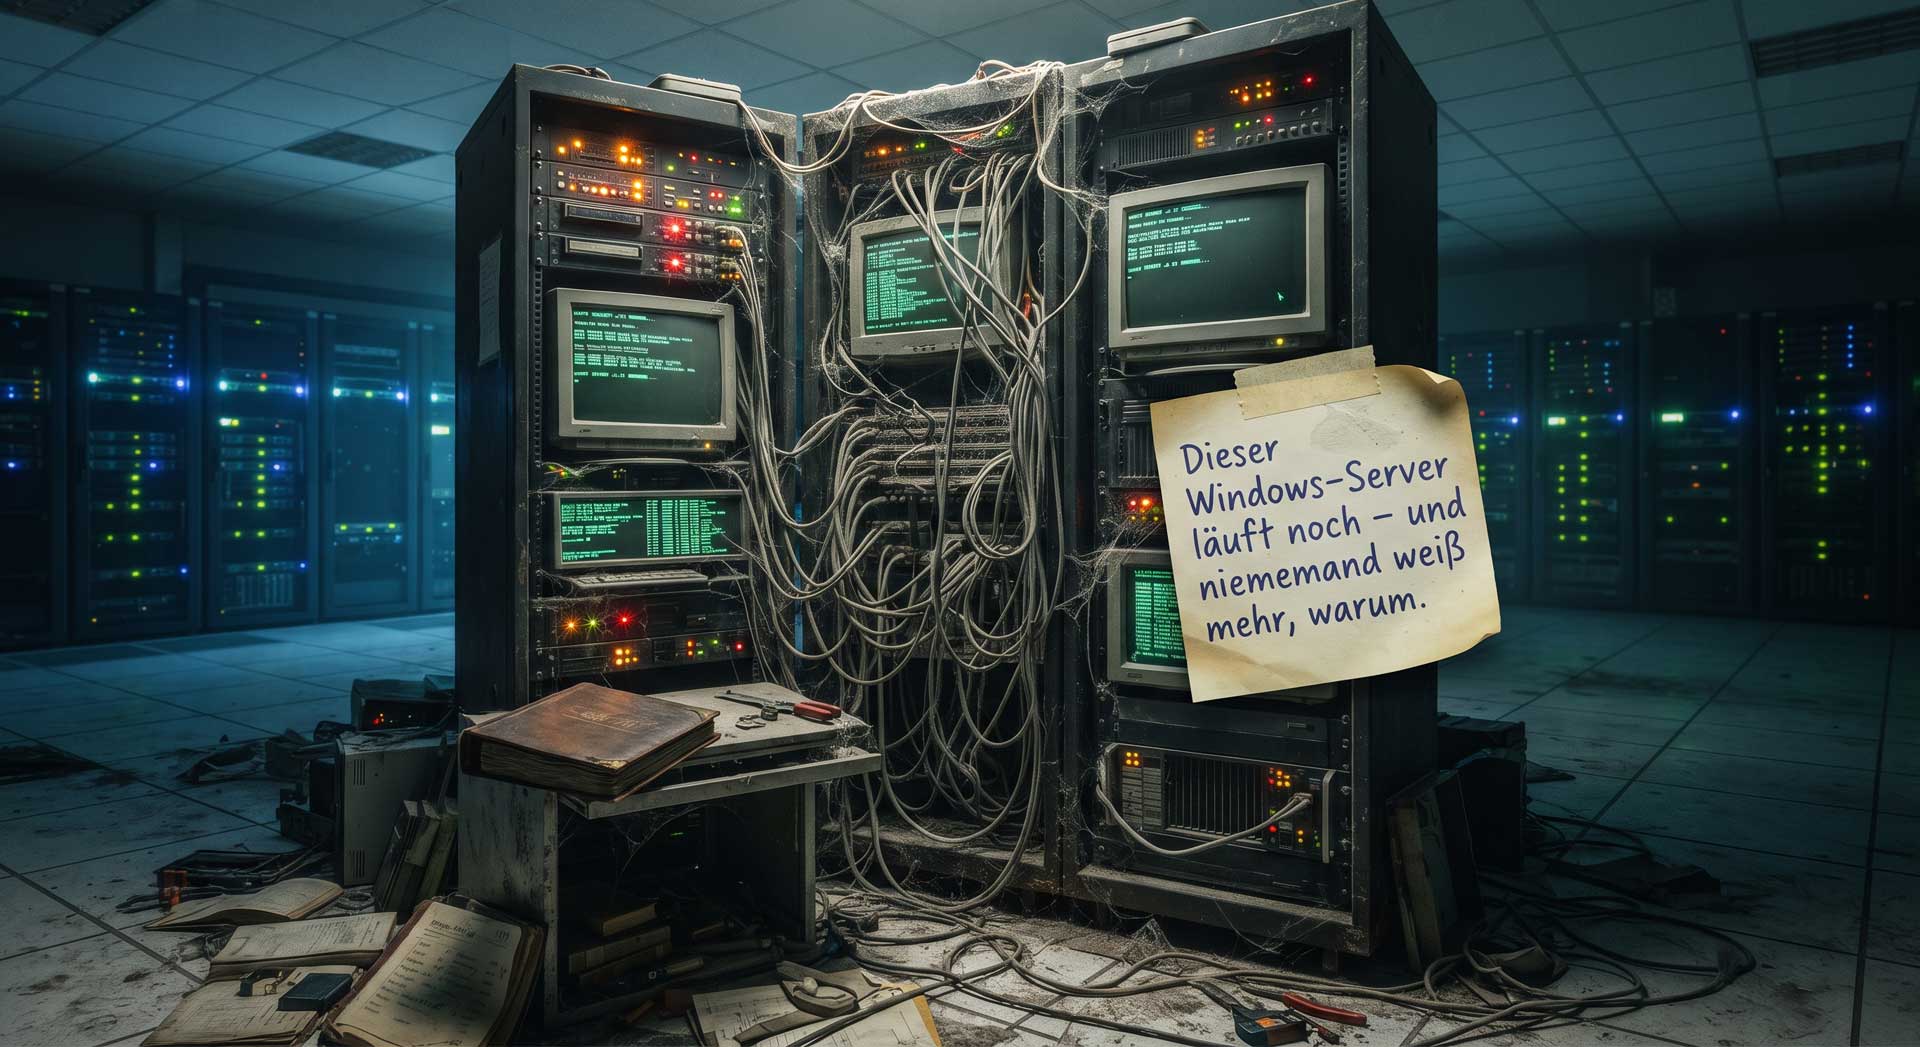
Ein Windows Server steht irgendwo im Rechenzentrum, im Serverraum oder inzwischen vielleicht in einer virtuellen Umgebung. Niemand meldet sich an. Niemand weiß genau, welche Anwendung darauf läuft. In der Dokumentation taucht er kaum noch auf. Der ursprüngliche Administrator ist längst nicht mehr im Unternehmen.
Trotzdem wird der Server nicht abgeschaltet.
Denn eine Frage bleibt offen:
Was passiert, wenn wir ihn ausschalten?
Genau diese Situation ist in vielen gewachsenen IT-Umgebungen keine Ausnahme. Über Jahre entstehen Serverlandschaften, in denen Systeme für längst vergessene Anwendungen, Schnittstellen, Datenbanken oder interne Dienste weiterbetrieben werden. Manche dieser Server sind geschäftskritisch. Andere sind tatsächlich überflüssig. Das Problem: Ohne Analyse lässt sich beides kaum unterscheiden.
Und genau darin liegt das eigentliche Risiko.
Warum unbekannte Windows-Server gefährlicher sind, als sie aussehen
Ein Server, der scheinbar nichts tut, verursacht nicht unbedingt sofort Kosten oder Ausfälle. Er kann sogar über Monate oder Jahre stabil laufen.
Doch „läuft“ bedeutet in einer IT-Umgebung nicht automatisch „ist sicher“, „wird benötigt“ oder „kann weiter betrieben werden“.
Ein unbekannter Server kann beispielsweise:
- eine alte Fachanwendung bereitstellen,
- als Datenbankserver fungieren,
- Dateien oder Drucker bereitstellen,
- DNS-, DHCP- oder Authentifizierungsdienste ausführen,
- mit anderen Systemen über Schnittstellen kommunizieren,
- automatisierte Jobs ausführen,
- Backup- oder Monitoring-Aufgaben übernehmen,
- Zertifikate oder Lizenzdienste bereitstellen,
- Daten für eine andere Anwendung liefern,
- oder schlicht eine längst vergessene Altlast sein.
Besonders problematisch wird es, wenn niemand mehr weiß, wer für das System verantwortlich ist.
Dann fehlt nicht nur die technische Dokumentation. Es fehlen auch Informationen darüber, welche Auswirkungen eine Abschaltung hätte.
Ein unbekannter Server ist deshalb weniger ein technisches Problem als ein Transparenzproblem.
Der Klassiker im Serverraum: „Den lassen wir lieber noch laufen“
In vielen Unternehmen beginnt die Geschichte ähnlich.
Vor einigen Jahren wurde für eine bestimmte Anwendung ein eigener Windows Server eingerichtet. Die Anwendung wurde später ersetzt. Oder der zuständige Mitarbeiter hat das Unternehmen verlassen. Vielleicht wurde die Anwendung in die Cloud verschoben.
Der alte Server blieb trotzdem eingeschaltet.
Warum?
Weil niemand mit Sicherheit sagen konnte, ob er noch gebraucht wird.
Also blieb er laufen.
Ein Jahr später ist die Situation noch schwieriger. Die Dokumentation ist nicht aktualisiert worden. Die ursprünglichen Ansprechpartner sind nicht mehr verfügbar. Die Serverlandschaft wurde erweitert und virtualisiert.
Der alte Windows Server ist inzwischen nur noch ein Eintrag in einer Liste.
Und genau hier entsteht ein gefährlicher Kreislauf:
Niemand weiß, wofür der Server da ist → deshalb wird er nicht abgeschaltet → weil er weiterläuft, wird seine Funktion weiterhin nicht untersucht.
So können aus einer temporären Übergangslösung langfristige IT-Altlasten entstehen.
Die wichtigste Frage lautet nicht: „Kann der Server weg?“
Die erste Frage sollte anders formuliert werden:
„Welche Funktion erfüllt dieser Server aktuell?“
Erst danach kann entschieden werden, ob er benötigt, modernisiert, migriert oder abgeschaltet werden kann.
Dafür reicht es nicht, sich am Server anzumelden und zu prüfen, ob gerade eine Anwendung geöffnet ist.
Ein Windows Server kann im Hintergrund zahlreiche Aufgaben erledigen, ohne dass ein Benutzer aktiv damit arbeitet.
Deshalb sollte die Untersuchung mehrere Ebenen umfassen.
Schritt 1: Was läuft überhaupt auf dem Server?
Zunächst muss ein technisches Inventar erstellt werden.
Dazu gehören unter anderem:
- installierte Rollen und Features,
- installierte Anwendungen,
- laufende Windows-Dienste,
- geplante Tasks,
- lokale Benutzer und Gruppen,
- Netzwerkverbindungen,
- geöffnete Ports,
- Freigaben,
- Datenbanken,
- Zertifikate,
- installierte Agenten,
- Backup-Software,
- Monitoring-Komponenten,
- Antivirus- und Security-Lösungen.
Besonders interessant sind Dienste, die auf den ersten Blick wenig aussagekräftig wirken.
Ein Dienst mit einem technischen Namen kann beispielsweise Bestandteil einer geschäftskritischen Anwendung sein.
Deshalb sollte nicht einfach nach dem Prinzip „unbekannt = unnötig“ entschieden werden.
Netzwerkverbindungen verraten oft mehr als die Serverkonsole
Ein besonders hilfreicher Ansatz ist die Analyse des Netzwerkverkehrs.
Mit wem kommuniziert der Server?
Welche Systeme greifen auf ihn zu?
Welche Verbindungen baut er selbst auf?
Welche Ports werden verwendet?
Kommuniziert er regelmäßig mit einem Datenbankserver, einem Domain Controller, einem Backup-System oder einer Anwendung?
Diese Informationen können die tatsächliche Funktion eines scheinbar nutzlosen Servers sichtbar machen.
Ein System, das nachts regelmäßig Daten an einen anderen Server überträgt, kann beispielsweise Teil eines automatisierten Geschäftsprozesses sein, obwohl tagsüber kein Benutzer darauf arbeitet.
Auch Active Directory kann Hinweise liefern
Wenn der Server Mitglied einer Windows-Domäne ist, lohnt sich ein Blick auf seine Rolle innerhalb der Active-Directory-Umgebung.
Dabei sind unter anderem folgende Fragen relevant:
- Seit wann existiert das Computerkonto?
- Wann wurde es zuletzt verwendet?
- Welche Gruppenmitgliedschaften bestehen?
- Welche Benutzer oder Dienste authentifizieren sich gegenüber dem System?
- Gibt es Abhängigkeiten zu Gruppenrichtlinien?
- Wird der Server für bestimmte Anwendungen oder Dienste referenziert?
Ein alter Server kann beispielsweise noch von einer Anwendung für eine bestimmte Authentifizierung verwendet werden.
Wer ihn ohne vorherige Analyse abschaltet, entdeckt die Abhängigkeit möglicherweise erst dann, wenn ein Geschäftsprozess ausfällt.
„Niemand nutzt ihn“ ist kein ausreichender Beweis
Das ist einer der häufigsten Denkfehler.
Ein Server muss nicht von einem Mitarbeiter interaktiv genutzt werden, um wichtig zu sein.
Ein automatisierter Prozess kann beispielsweise jeden Morgen um 3 Uhr eine Datei erzeugen. Eine andere Anwendung holt diese Datei anschließend ab.
Während des normalen Arbeitstags sieht es dann so aus, als würde der Server nichts tun.
Tatsächlich ist er Bestandteil eines Geschäftsprozesses.
Deshalb sollte eine Untersuchung nicht nur während der üblichen Arbeitszeiten stattfinden.
Zeitliche Muster sind entscheidend.
Logs, geplante Tasks, Netzwerkverbindungen und Monitoring-Daten können zeigen, was auf einem Server außerhalb der sichtbaren Betriebszeiten passiert.
Alte Windows Server sind nicht nur ein Kostenproblem
Ein unbekannter Server kann zunächst wie ein unnötiger Kostenfaktor erscheinen.
Doch die größere Gefahr liegt häufig in der Sicherheit.
Je älter ein Windows Server ist, desto wahrscheinlicher ist es, dass:
- das Betriebssystem nicht mehr vollständig unterstützt wird,
- Sicherheitsupdates fehlen,
- veraltete Anwendungen installiert sind,
- alte Protokolle verwendet werden,
- unsichere Verschlüsselungsverfahren aktiv sind,
- Administratorrechte zu großzügig vergeben wurden,
- oder bekannte Schwachstellen nicht mehr behoben werden.
Besonders problematisch ist die Kombination aus unbekanntem Zweck und unbekanntem Sicherheitszustand.
Denn wenn niemand genau weiß, wofür ein Server verwendet wird, wird er häufig auch nicht konsequent in Patch-, Backup-, Monitoring- und Security-Prozesse integriert.
Ein Server kann „vergessen“ sein – und trotzdem ein Angriffsziel darstellen
Angreifer interessieren sich nicht dafür, ob ein Unternehmen einen Server noch auf seiner internen Prioritätenliste führt.
Entscheidend ist, ob das System erreichbar und verwundbar ist.
Ein nicht mehr aktiv betreuter Windows Server kann deshalb zu einer unnötigen Angriffsfläche werden.
Das Risiko steigt insbesondere dann, wenn das System:
- direkt oder indirekt aus dem Internet erreichbar ist,
- alte Software verwendet,
- über privilegierte Konten verfügt,
- keine aktuellen Sicherheitsupdates erhält,
- nicht überwacht wird,
- oder von modernen Sicherheitsrichtlinien ausgenommen wurde.
Das bedeutet nicht, dass jeder alte Server automatisch kompromittiert ist.
Es bedeutet aber, dass ein System ohne klaren Besitzer und ohne dokumentierte Funktion besonders sorgfältig überprüft werden sollte.
Was passiert, wenn man den Server einfach ausschaltet?
Theoretisch könnte die Lösung sehr einfach sein:
Stecker ziehen und beobachten, was passiert.
In einer professionellen IT-Umgebung ist das allerdings keine gute Strategie.
Denn ein Ausfall kann erst Stunden oder Tage später sichtbar werden.
Vielleicht wird der Server nur einmal pro Woche benötigt. Vielleicht läuft darauf ein Monatsabschluss. Vielleicht wird eine Schnittstelle nur am Ende des Monats verwendet.
Eine spontane Abschaltung liefert deshalb keine verlässliche Aussage.
Professioneller ist ein kontrollierter Prozess.
Der sichere Weg: Abhängigkeiten sichtbar machen
Vor einer Abschaltung sollte zunächst geklärt werden, welche Systeme vom Server abhängig sind.
Eine sinnvolle Untersuchung kann beispielsweise folgende Bereiche umfassen:
Anwendungen
Welche Software ist installiert?
Gibt es Hinweise auf Fachanwendungen, Datenbanken oder Middleware?
Dienste
Welche Windows-Dienste laufen dauerhaft?
Welche Dienste starten automatisch?
Netzwerk
Welche Systeme kommunizieren mit dem Server?
Welche Ports werden genutzt?
Benutzer
Welche Benutzer oder Servicekonten greifen auf das System zu?
Dateien
Gibt es wichtige Freigaben oder Verzeichnisse?
Automatisierung
Welche geplanten Tasks, Skripte oder Jobs existieren?
Backup
Wird der Server noch gesichert?
Wenn ja: Warum?
Monitoring
Wird das System von Monitoring- oder Managementlösungen überwacht?
Dokumentation
Existiert irgendwo eine Information über Zweck, Besitzer oder Abhängigkeiten?
Erst wenn diese Fragen ausreichend beantwortet sind, sollte über eine Stilllegung gesprochen werden.
Ein unbekannter Server braucht einen Besitzer
Technische Dokumentation allein löst das Problem nicht.
Für jeden produktiven Server sollte klar sein:
Wer ist fachlich verantwortlich?
Und ebenso:
Wer ist technisch verantwortlich?
Das sind nicht immer dieselben Personen.
Ein Server kann beispielsweise eine Anwendung für die Buchhaltung betreiben. Dann liegt die fachliche Verantwortung möglicherweise bei Finance, während der technische Betrieb beim IT-Team liegt.
Ohne diese Zuordnung entstehen Systeme, für die sich niemand wirklich zuständig fühlt.
Eine einfache CMDB oder ein gepflegtes IT-Inventar kann hier bereits viel verändern.
Für jeden Server sollten mindestens folgende Informationen dokumentiert sein:
| Information | Beispiel |
|---|---|
| Servername | APP-SRV-03 |
| Zweck | ERP-Schnittstelle |
| Verantwortlicher Bereich | Finance |
| Technischer Owner | IT Infrastructure |
| Betriebssystem | Windows Server |
| Version | aktuelle Version dokumentiert |
| Kritikalität | hoch / mittel / niedrig |
| Abhängigkeiten | SQL, AD, Fileserver |
| Backup | vorhanden / geprüft |
| Monitoring | vorhanden / geprüft |
| Lebenszyklus | aktiv / Migration / Stilllegung |
Entscheidend ist dabei nicht, dass die Dokumentation perfekt aussieht.
Entscheidend ist, dass sie aktuell bleibt.
Was tun, wenn niemand den ursprünglichen Zweck kennt?
Das kommt häufiger vor, als viele IT-Abteilungen vermuten.
In diesem Fall sollte nicht versucht werden, die ursprüngliche Geschichte des Servers vollständig zu rekonstruieren.
Wichtiger ist die Frage:
Welche Funktion hat das System heute noch?
Dafür können verschiedene Quellen kombiniert werden:
- Event Logs,
- PowerShell,
- Windows Services,
- Task Scheduler,
- DNS,
- Active Directory,
- Firewall Logs,
- Netzwerk-Monitoring,
- Backup-Historie,
- EDR/XDR-Systeme,
- Fileserver-Logs,
- Datenbankverbindungen,
- Ticketsystem,
- alte Projektdokumentation,
- Gespräche mit Fachabteilungen.
Oft entsteht aus mehreren kleinen Hinweisen ein ziemlich klares Bild.
Der unterschätzte Hinweis: Backup-Daten
Auch Backups können eine wichtige Informationsquelle sein.
Wenn ein Server seit Jahren regelmäßig gesichert wird, sollte zunächst geklärt werden, ob diese Sicherungen noch notwendig sind.
Umgekehrt kann eine fehlende Sicherung ebenfalls ein Warnsignal sein.
Vielleicht wurde der Server aus dem Backup-Konzept herausgenommen, obwohl er noch produktiv genutzt wird.
Oder die Backups laufen weiterhin, obwohl das System längst keine geschäftliche Funktion mehr erfüllt.
Beides sollte überprüft werden.
Wann sollte ein alter Windows Server ersetzt werden?
Nicht jeder ältere Server muss sofort ersetzt werden.
Entscheidend sind unter anderem:
- Supportstatus des Betriebssystems,
- Sicherheitszustand,
- Hardwarezustand,
- geschäftliche Bedeutung,
- vorhandene Abhängigkeiten,
- Compliance-Anforderungen,
- Wartbarkeit,
- Verfügbarkeit von Ersatzlösungen,
- Kosten des Weiterbetriebs,
- und die strategische Bedeutung der darauf laufenden Anwendung.
Ein Server kann technisch alt, aber für einen bestimmten Prozess noch relevant sein.
Dann kann eine Migration sinnvoller sein als eine sofortige Abschaltung.
In anderen Fällen stellt sich nach der Analyse heraus, dass tatsächlich keine Abhängigkeit mehr existiert.
Dann kann die Stilllegung nicht nur Risiken reduzieren, sondern auch die IT-Landschaft vereinfachen.
Die bessere Frage für IT-Verantwortliche
Statt regelmäßig zu fragen:
„Welche Server haben wir?“
sollten Unternehmen eine weitergehende Frage stellen:
„Warum haben wir jeden einzelnen Server?“
Diese kleine Änderung der Perspektive ist erstaunlich wirkungsvoll.
Ein Server sollte einen dokumentierten Zweck haben.
Wenn dieser Zweck nicht mehr existiert, sollte ein definierter Lifecycle-Prozess folgen:
prüfen → dokumentieren → migrieren oder modernisieren → stilllegen → aus dem Inventar entfernen
So verhindert man, dass aus einer einmal notwendigen Infrastruktur dauerhaft eine unbekannte Altlast wird.
Warum Virtualisierung das Problem nicht automatisch löst
Viele Unternehmen gehen davon aus, dass alte Server durch Virtualisierung automatisch einfacher zu verwalten sind.
Technisch kann Virtualisierung viele Vorteile bieten.
Aber sie kann auch dazu führen, dass vergessene Systeme noch länger bestehen bleiben.
Eine virtuelle Maschine verursacht keine sichtbaren Hardwarekosten. Sie benötigt keinen eigenen Server im Rack und fällt im Alltag kaum auf.
Dadurch entsteht eine neue Variante des alten Problems:
Der physische Server ist verschwunden – die unbekannte Abhängigkeit bleibt.
In virtualisierten Umgebungen sollte deshalb genauso dokumentiert werden, welche VM welchen Zweck erfüllt und wer dafür verantwortlich ist.
Ein guter Zeitpunkt für eine Server-Inventur
Unternehmen müssen nicht auf einen Sicherheitsvorfall warten, um ihre Serverlandschaft aufzuräumen.
Eine strukturierte Inventur kann beispielsweise im Rahmen einer:
- Windows-Server-Migration,
- Active-Directory-Überprüfung,
- Backup-Überprüfung,
- Security Audits,
- Rechenzentrumsmodernisierung,
- Cloud-Migration,
- Virtualisierungsprojekts
durchgeführt werden.
Gerade vor einer Migration lohnt sich die Frage, ob wirklich jeder bestehende Server in die neue Umgebung übernommen werden muss.
Denn eine Migration ist häufig die teuerste Möglichkeit, eine alte Serverlandschaft einfach unverändert weiterzuführen.
Was IT-Abteilungen jetzt konkret tun können
Wenn heute ein Windows Server im Netzwerk entdeckt wird, dessen Zweck niemand kennt, sollte nicht sofort abgeschaltet werden.
Ein pragmatischer Ablauf sieht so aus:
1. Server identifizieren
Hostname, IP-Adresse, Betriebssystem und technische Eigenschaften erfassen.
2. Funktion analysieren
Dienste, Anwendungen, Freigaben, geplante Tasks und Netzwerkverbindungen untersuchen.
3. Abhängigkeiten ermitteln
Welche Benutzer, Anwendungen und Systeme kommunizieren mit dem Server?
4. Besitzer suchen
Technischen und fachlichen Verantwortlichen identifizieren.
5. Geschäftliche Bedeutung klären
Was würde konkret ausfallen, wenn der Server nicht mehr verfügbar wäre?
6. Sicherheitszustand prüfen
Patchstand, Supportstatus, offene Ports, Berechtigungen und Schutzmechanismen überprüfen.
7. Entscheidung dokumentieren
Weiterbetrieb, Modernisierung, Migration oder Stilllegung.
8. Änderungen kontrolliert durchführen
Keine spontane Abschaltung produktiver Systeme ohne Rückfallplan.
Die eigentliche Gefahr ist nicht der alte Server
Ein alter Windows Server ist nicht automatisch ein Problem.
Ein Server, dessen Zweck unbekannt ist, dessen Abhängigkeiten niemand kennt und für den niemand verantwortlich ist, ist dagegen ein deutlich größeres organisatorisches und technisches Risiko.
Denn in diesem Fall fehlt die wichtigste Information:
Was würde passieren, wenn er morgen nicht mehr läuft?
Wer diese Frage nicht beantworten kann, hat möglicherweise nicht nur ein veraltetes System, sondern eine Lücke im IT-Management.
Und genau deshalb sollte ein unbekannter Server nicht einfach ignoriert werden.
Vielleicht ist er überflüssig.
Vielleicht ist er kritisch.
Vielleicht ist er sogar ein Sicherheitsrisiko.
Die einzige zuverlässige Möglichkeit, das herauszufinden, ist eine strukturierte Analyse.
FAQ: Häufige Fragen zu unbekannten Windows-Servern
Kann ein alter Windows Server einfach abgeschaltet werden?
Nicht ohne vorherige Prüfung. Auch ein scheinbar ungenutzter Server kann automatisierte Prozesse, Schnittstellen, Datenbanken oder andere Abhängigkeiten bedienen. Eine kontrollierte Analyse und ein Rückfallplan sind daher sinnvoll.
Woran erkennt man, ob ein Windows Server noch verwendet wird?
Hinweise liefern unter anderem Netzwerkverbindungen, Windows-Dienste, geplante Tasks, Logdateien, Benutzeraktivitäten, Freigaben, Backup-Systeme, Monitoring und Abhängigkeiten zu anderen Anwendungen.
Ist ein alter Windows Server automatisch ein Sicherheitsrisiko?
Nein. Das Alter allein entscheidet nicht. Relevant sind unter anderem Supportstatus, Patchstand, Konfiguration, erreichbare Dienste, Berechtigungen und die tatsächliche Nutzung des Systems.
Was sollte man tun, wenn niemand den Besitzer eines Servers kennt?
Zunächst sollte die technische und fachliche Funktion ermittelt werden. Anschließend sollte ein verantwortlicher Bereich beziehungsweise Owner festgelegt und die Information im IT-Inventar dokumentiert werden.
Warum bleiben ungenutzte Server so lange aktiv?
Häufig aus Vorsicht. Niemand möchte einen möglicherweise wichtigen Dienst abschalten. Ohne regelmäßige Inventarisierung und Lifecycle-Prozesse kann diese Vorsicht jedoch dazu führen, dass alte Systeme jahrelang weiterbetrieben werden.
Kann eine Virtualisierung das Problem lösen?
Virtualisierung kann den Betrieb vereinfachen, beseitigt aber nicht automatisch unbekannte Abhängigkeiten. Auch virtuelle Maschinen benötigen einen dokumentierten Zweck, einen Verantwortlichen und einen definierten Lebenszyklus.
Fazit: Jeder Server sollte eine Antwort auf eine einfache Frage haben
In einer professionellen IT-Umgebung sollte kein produktiver Windows Server ein Rätsel sein.
Für jedes System sollte bekannt sein:
Was läuft darauf? Wer benötigt es? Wer ist verantwortlich? Welche Systeme hängen davon ab? Und wie sieht der Plan für die Zukunft aus?
Wenn diese Antworten fehlen, ist eine Server-Inventur kein bürokratisches Zusatzprojekt.
Sie ist ein wichtiger Bestandteil von IT-Sicherheit, Betriebssicherheit und einem kontrollierten Infrastruktur-Lifecycle.
Denn manchmal ist der gefährlichste Server im Unternehmen nicht derjenige, der ausfällt.